520 qubit, e nessuna fretta: perché Nighthawk r3 non spaventa ancora Bitcoin
- L’anatomia di un annuncio
- La curva
- Cosa significa davvero per Bitcoin
- Il calendario che conta non è quello di IBM
- Opinione
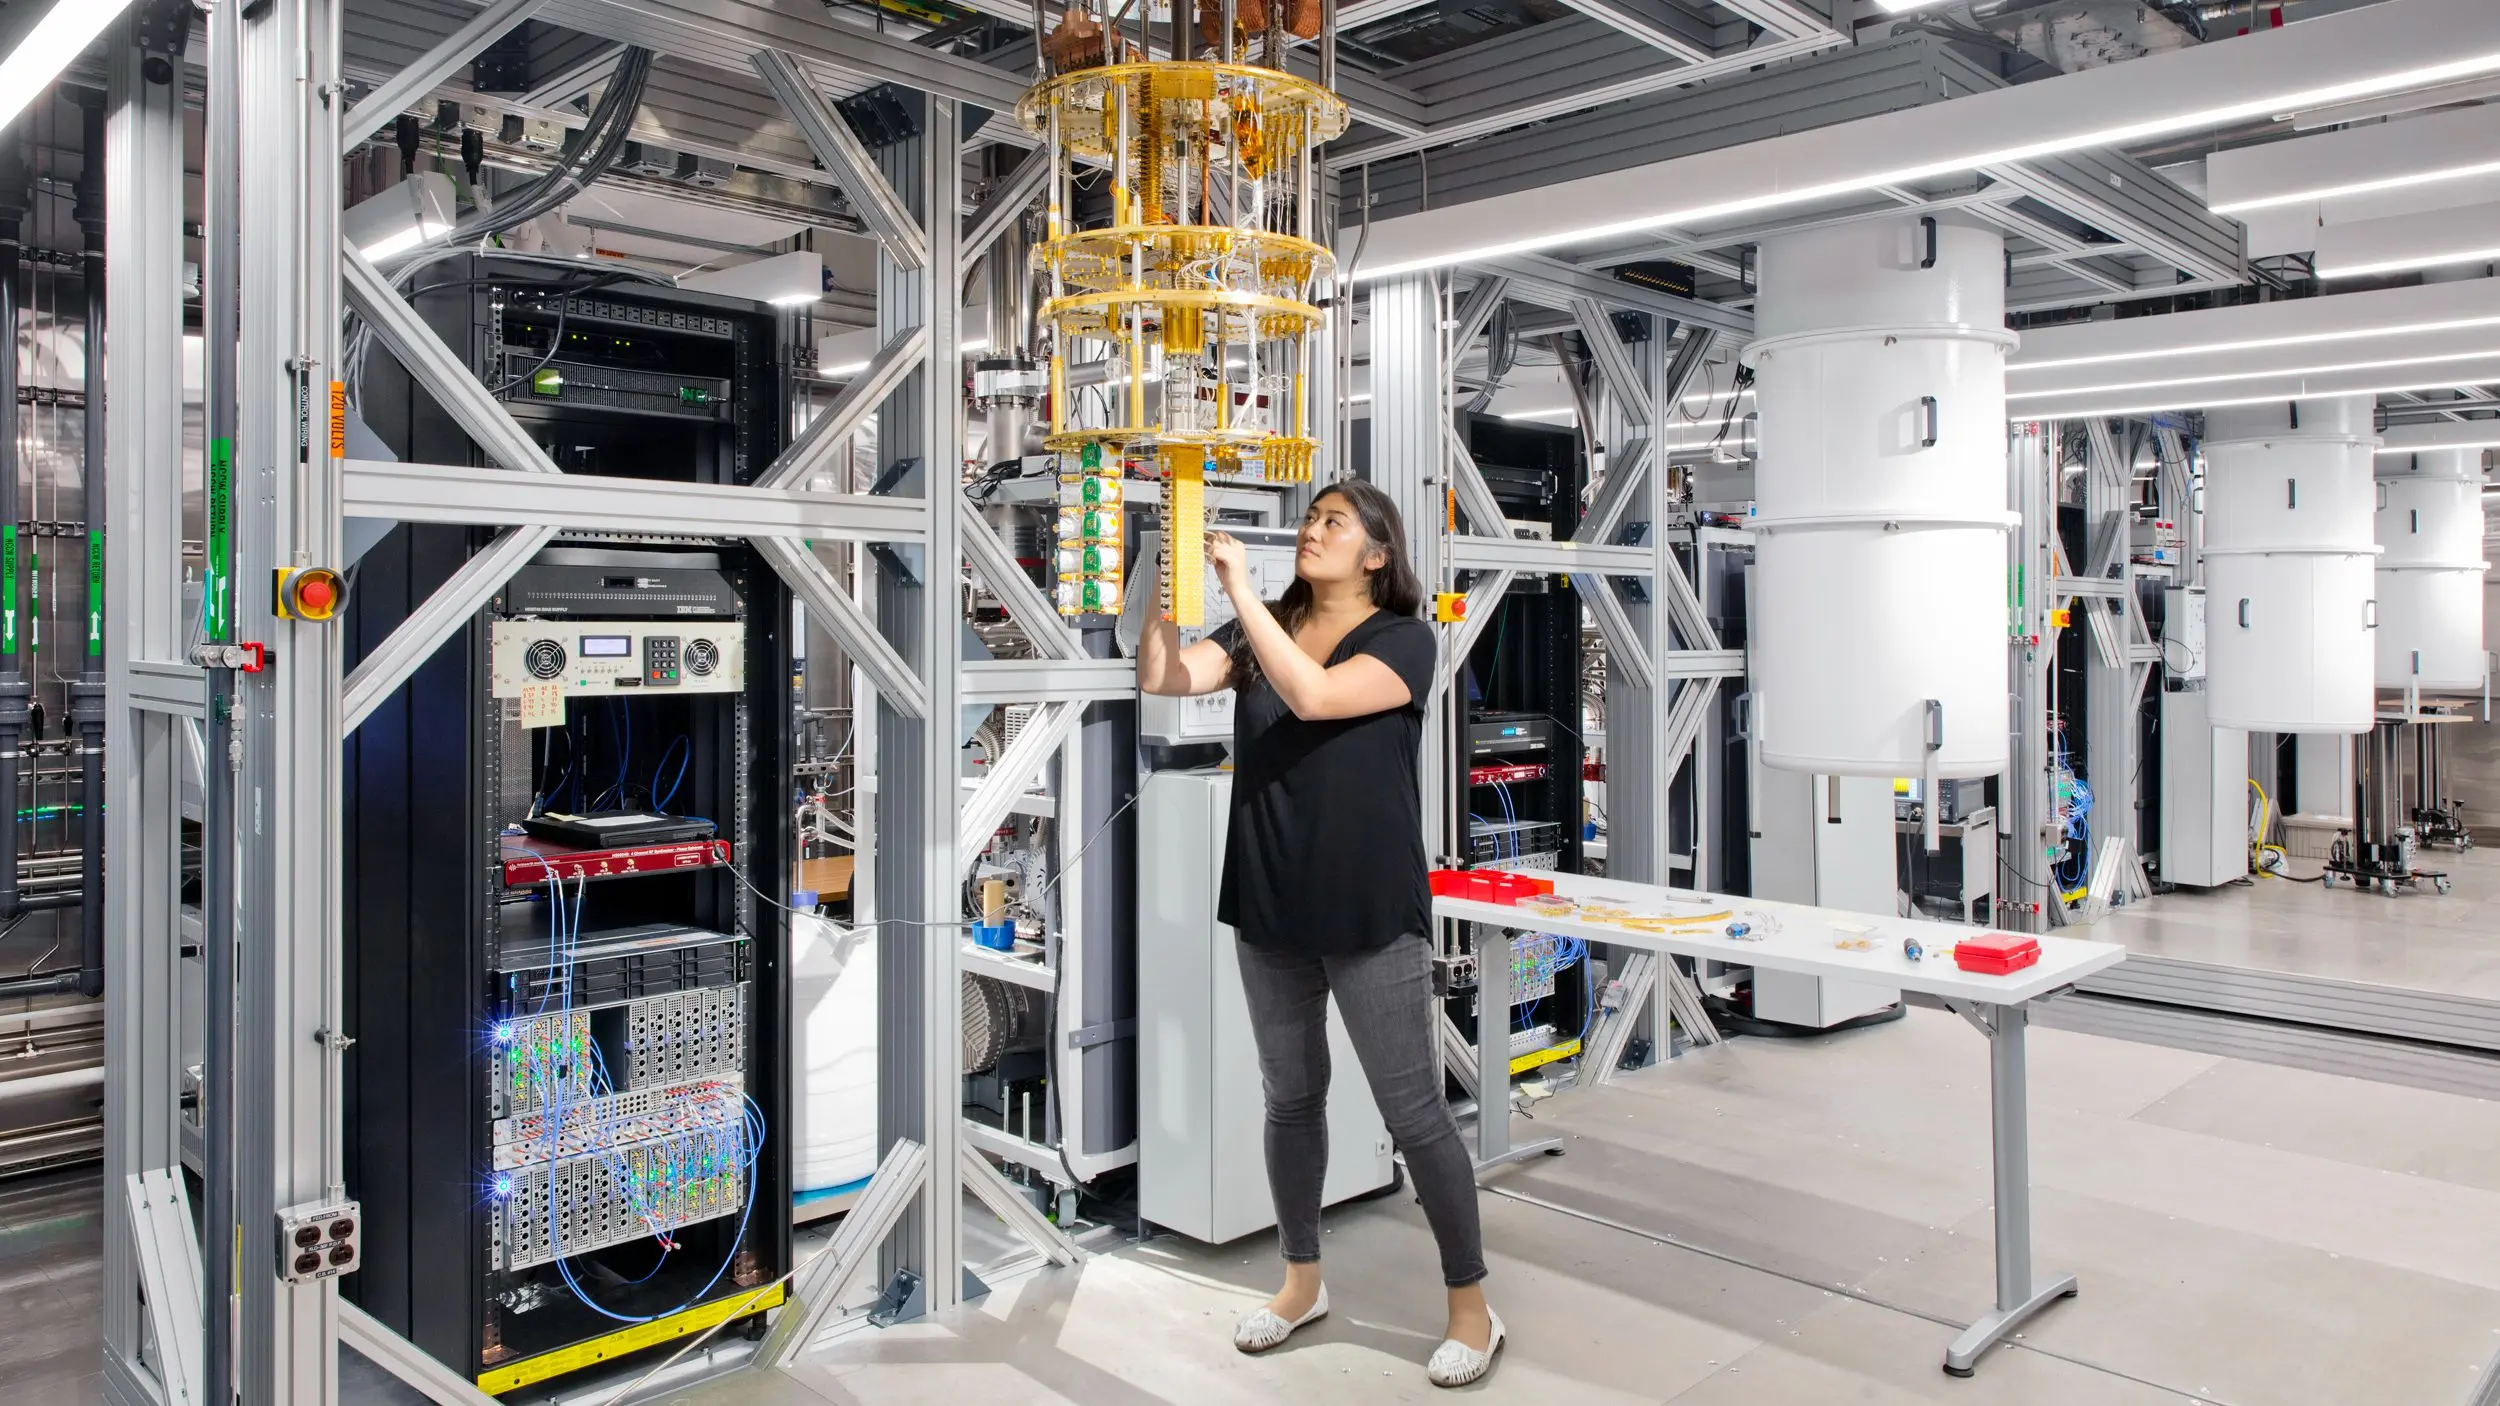
Il 12 novembre, al Quantum Developer Conference, IBM ha presentato Nighthawk r3: 520 qubit programmabili, in arrivo nel 2027, con dieci interconnessioni criogeniche chip-to-chip (l-coupler) progettate per unire due processori in un unico sistema da 1.040 qubit. La generazione precedente, r2, era stata resa disponibile a settembre con 120 qubit e 7.500 operazioni. Il successore dichiara più del quadruplo dei qubit e 10.000 operazioni, “mantenendo la stessa velocità e precisione”. Il tutto si colloca lungo la via modulare verso Starling, il primo sistema fault-tolerant previsto per il 2029 con 200 qubit logici e 100 milioni di porte, e poi verso Blue Jay, oltre il 2033, con 2.000 qubit logici e un miliardo di operazioni.
La domanda che circola ogni volta è sempre la stessa: è la volta buona per la crittografia a curva ellittica? La risposta breve è no. Quella lunga spiega perché, e soprattutto perché la domanda sia mal posta.
L’anatomia di un annuncio
Vale la pena leggere i numeri per quello che sono. Il volume di circuito — qubit per cicli — passa da circa 900.000 unità a circa 5,2 milioni. Sembra un balzo. In realtà la profondità media per qubit resta intorno alle diciannove operazioni: IBM sta scalando in larghezza, non in profondità. Le dieci interconnessioni sono un risultato di packaging criogenico, non di capacità algoritmica. Il sistema da 1.040 qubit non contiene un solo qubit logico codificato.
È esattamente l’asse sbagliato rispetto a ciò che serve contro secp256k1. L’algoritmo di Shor non consuma qubit in ampiezza, consuma profondità: stime pubblicate e riviste collocano il fabbisogno per il logaritmo discreto su curva a 256 bit nell’ordine di 10³ qubit logici e tra 10⁹ e 10¹¹ porte di Toffoli. Con codice a superficie e tassi di errore a 10⁻³, il costo in qubit fisici sale a 10⁶-10⁸. Diecimila operazioni su 520 qubit fisici sono, in questa economia, un arrotondamento.
Il nodo vero è che nessuno dei sistemi annunciati supera la soglia. Non r3, non la coppia interconnessa, non Starling: 200 qubit logici sono circa un ottavo del necessario, e cento milioni di operazioni stanno uno o tre ordini di grandezza sotto. Starling, quando arriverà, romperà ECDLP su curve piccole e resterà corto su quelle a 256 bit. Servirà la generazione successiva.
La curva
Se si prende sul serio la roadmap invece dei titoli, la traiettoria diventa leggibile e il punto di incrocio si colloca con una certa precisione. Messo su un grafico, il divario fra capacità dichiarata e soglia di rottura si chiude solo nell’ultimo tratto.
Sull’asse verticale ci sono i qubit logici corretti per errore; la linea piatta è il requisito, quella crescente è la promessa di IBM. L’attraversamento cade fra il 2032 e il 2033, cioè con Blue Jay e con almeno un anno di margine rispetto alla scadenza CNSA 2.0 del 2035. La curva non è una previsione: è la lettura letterale della documentazione aziendale, che colloca a “2033+” un sistema da 2.000 qubit logici e un miliardo di porte — cioè appena sopra il fabbisogno di 1,3 miliardi di Toffoli stimato per una singola chiave.
Tre avvertenze rendono quella curva più fragile di come appare. Primo, i valori intermedi fra 2029 e 2033 sono interpolati, non annunciati. Secondo, la curva misura la disponibilità di una macchina, non la sua accessibilità: un attaccante con risorse statali arriva prima di un ricercatore. Terzo, e decisivo, il passaggio dai qubit fisici a quelli logici dipende dal tasso di errore, che è la variabile su cui IBM non ha fornito cifre in questo annuncio. Se la correzione degli errori non arriva alla scala promessa, la curva si appiattisce e l’incrocio slitta.
Cosa significa davvero per Bitcoin
Qui bisogna separare due paure che vengono spesso confuse.
La prima è la riservatezza: “harvest now, decrypt later”. Riguarda lo scambio di chiavi, cioè la crittografia simmetrica e i canali cifrati, e non tocca Bitcoin, che non cifra nulla. La seconda riguarda le firme ECDSA e Schnorr: le chiavi pubbliche sono già esposte on-chain e non c’è nulla da intercettare, c’è solo da calcolare. Il bersaglio sono gli output P2PK e tutti gli indirizzi già spesi almeno una volta, circa un terzo dell’offerta secondo le stime correnti. Gli indirizzi mai spesi restano protetti fino al momento della spesa, perché la chiave pubblica diventa visibile solo allora.
Da qui una conseguenza pratica che vale già oggi, senza aspettare il 2033: l’igiene degli indirizzi costa poco e riduce l’esposizione. E una conseguenza politica: la migrazione a firme post-quantum su Bitcoin richiede un soft fork, un nuovo tipo di output e un percorso di trasferimento per le monete esposte, inclusa la questione spinosa dei circa 6,7 milioni di bitcoin su indirizzi vulnerabili e potenzialmente abbandonati — alcuni dei quali, se nessuno li muove, resterebbero preda del primo che calcola.
Il calendario che conta non è quello di IBM
Le scadenze civili sono già fissate e sono più stringenti della fisica: CNSA 2.0 impone la transizione post-quantum entro il 2035, il Regno Unito ha chiesto di prepararsi entro il 2031. La roadmap di IBM, letta con onestà, arriva appena in tempo. Questo dovrebbe dire qualcosa sul ritmo: le migrazioni crittografiche richiedono anni di inventario, riscrittura, test e distribuzione, e chi comincia nel 2033 ha già perso.
Opinione
L’annuncio è solido e la traiettoria è reale, ma il modo in cui viene raccontato è dannoso. “520 qubit” è la metrica che gonfia i titoli e nasconde il collo di bottiglia — la profondità corretta per errore — che nessuno dei numeri citati affronta. Il risultato prevedibile è un doppio errore: panico da “la crittografia sta cadendo” oggi, e disillusione da “era tutto hype” nel 2027, quando r3 uscirà e Bitcoin sarà ancora perfettamente al suo posto. Entrambe le reazioni sono sbagliate per lo stesso motivo: guardano la data sbagliata.
La finestra realistica per un attacco a ECDLP-256 con macchine di questo tipo è metà anni Trenta, con ampio margine di errore in entrambe le direzioni e con la correzione degli errori come unica variabile che conta. Non è un problema del 2027. È un problema che si risolve iniziando nel 2027.
Fonti: The Register, Quantum Computing Report, blog IBM, roadmap IBM. Le stime di fabbisogno per ECDLP derivano da Roetteler et al. 2017 e dalle ottimizzazioni successive di Gidney.
Write a comment