₿ Bitcoin Daily
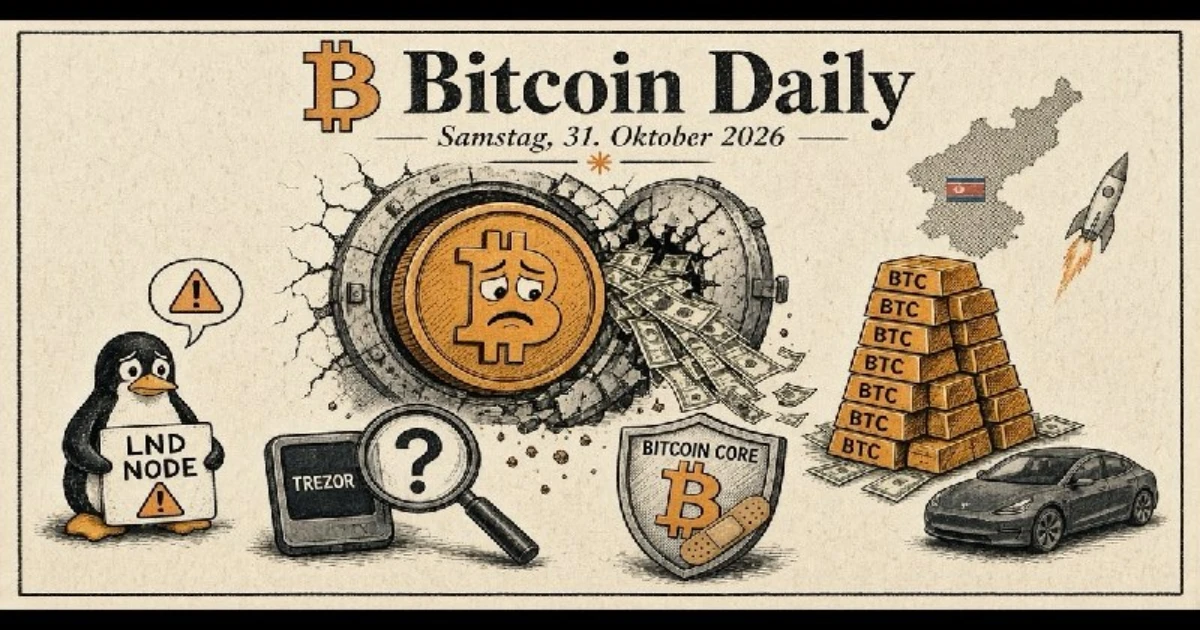
- Nach dem Rekord-Hack: Bitcoin stabilisiert sich bei 77.000 Dollar – Binance will am Sonntag wieder auszahlen
- Technik
- Was die Bitcoin-Szene am Wochenende bewegt
Nach dem Rekord-Hack: Bitcoin stabilisiert sich bei 77.000 Dollar – Binance will am Sonntag wieder auszahlen
Zwei Tage nach dem größten Diebstahl der Krypto-Geschichte notiert Bitcoin am Samstagmorgen bei rund 77.200 US-Dollar. Binance hat inzwischen weitere Einfallstore entdeckt, über 6,3 Milliarden Dollar zur Deckung der Schäden reserviert und peilt den Neustart der Auszahlungen für Sonntag an. Gleichzeitig drücken schwache Tech-Aktien auf die Stimmung – und Wall-Street-Analysten raten ausgerechnet jetzt zum Kauf.
Der Kurs am Morgen
Ein Bitcoin kostet am Samstag, 31. Oktober, um 06:10 Uhr (MEZ) 77.162 US-Dollar beziehungsweise 68.898 Euro. Das entspricht einem Minus von 1,6 Prozent in Dollar und 1,7 Prozent in Euro gegenüber dem Vortag. Am Freitag war der Kurs zwischenzeitlich auf etwa 76.400 Dollar gefallen – rund sechs Prozent unter dem Niveau nach der Fed-Entscheidung vom Mittwoch. Mehr als 1,3 Milliarden Dollar an gehebelten Positionen wurden liquidiert.
Bemerkenswert ist weniger der Rückgang als seine Begrenztheit. Wenn man die Lage mit März 2018 vergleicht, als ein gescheiterter Angriff auf dieselbe Börse den Bitcoin-Kurs binnen Minuten um fast elf Prozent gedrückt hatte – obwohl damals laut Binance nichts gestohlen wurde. Heute ist der Markt mit rund 2,6 Billionen Dollar mehr als sechsmal so groß, und die US-Spot-ETFs halten rund 1,3 Millionen Bitcoin. Das dämpft anscheinend die Panikreaktionen spürbar.
Binance: größer und komplexer
Die Ermittlungen haben das Bild am Freitag erweitert. Zunächst hatte Binance einen kompromittierten Laptop eines DevOps-Ingenieurs als Einfallstor genannt. Inzwischen spricht CEO Richard Teng von weiteren Angriffspunkten; die Hacker hätten Spuren gelöscht und Sicherheitsprüfungen umgangen. Decrypt zitiert Teng mit den Worten, es handle sich um „einen komplexeren Angriffsablauf“, der „nicht einfach die Berechtigungen eines einzelnen Ingenieurs nutzte“
In ihrem zweiten Sicherheits-Update stellten die Co-CEOs Yi He und Richard Teng einen Vier-Punkte-Plan vor. Der Kernsatz: „Binance wird die finanziellen Folgen dieser gestohlenen Mittel tragen, nicht unsere Nutzer.“ Mehr als 6,34 Milliarden Dollar an Firmenmitteln seien reserviert, davon fünf Milliarden bereits in den betroffenen Token – das decke rund 80 Prozent der Verluste in USDC, USDT, BTC, ETH und BNB ab. Den Rest kaufe die Börse über den Markt und OTC-Kanäle zu. Rund drei Milliarden Dollar seien on-chain eingefroren.
Die Auszahlungen sollen laut CoinDesk am Sonntag schrittweise wieder starten, einen Reservenachweis (Proof of Reserves) will Binance am Montag veröffentlichen.
Die Spur führt weiter nach Nordkorea. Chainalysis beziffert die Beute auf 6,4 Milliarden Dollar und beobachtet „nie zuvor gesehene Geldwäschemuster“: Tausende Transaktionen in kurzer Zeit deuteten auf einen automatisierten Prozess hin. Die gestohlenen Mittel seien zudem mit Geld aus dem Bitget-Diebstahl vom September vermischt worden.
Auch Blocktrainer berichtet über die sich verdichtenden Hinweise auf nordkoreanische Täter (Blocktrainer). Die erbeuteten 18.270 BTC – rund 1,4 Milliarden Dollar – übersteigen laut CoinDesk die Bitcoin-Bestände von Tesla und sind mehr als doppelt so viel wie die Reserve El Salvadors; zu den offengelegten Beständen von SpaceX fehlen nur 442 Coins.
Tether eine Cash-Cow
Tether legte derweil Zahlen vor: 1,5 Milliarden Dollar operativer Gewinn im dritten Quartal, Überschussreserven von 7,95 Milliarden Dollar und Bitcoin-Reserven im Wert von 8,37 Milliarden Dollar zum Ende September. CEO Paolo Ardoino meldete mehr als 700 Millionen USDT-Nutzer.
Makro: Tech-Aktien unter Druck
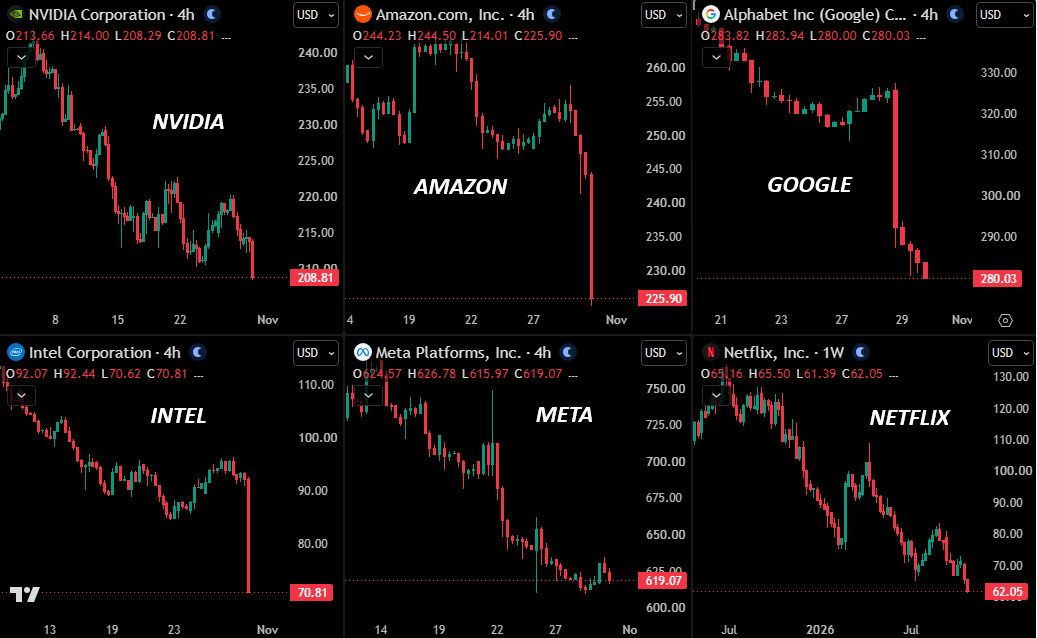
Zusätzlicher Gegenwind kommt von den Aktienmärkten. Der Nasdaq 100 ist laut CoinDesk seit seinem Rekordhoch am 6. Oktober um rund zehn Prozent gefallen, allein am Freitag um 4,5 Prozent; OpenAI soll seine Finanzierungs- und Bewertungsziele gesenkt haben.
Intel erlebte den schwersten Kurseinbruch seit 50 Jahren. Über 60 Prozent der S&P-500-Werte lägen mindestens 20 Prozent unter ihren Hochs – ein „verdeckter“ Bärenmarkt?
Technik
Die Technik-Nachrichten dieses Wochenendes drehen sich fast alle um Sicherheit: Für Linux-Node-Betreiber kursiert eine dringende Kernel-Warnung, Trezor warnt vor einem manipulierten Safe 5 aus einem asiatischen Shop, und der neue Optech-Newsletter erklärt, warum Bitcoin Core bei leicht auffindbaren Lücken nicht mehr auf das nächste Major-Release wartet.
Dringend: Linux-Kernel-Lücke und Lightning-Nodes
Am Freitagmorgen meldete der Account Bitcoin++ Insider eine Schwachstelle im Linux-Kernel im Zusammenhang mit MPTCP (Multipath TCP), die laut dem Post Remote Code Execution, also das Ausführen von fremdem Code aus der Ferne, ermöglichen soll. Bitcoin-Entwickler Peter Todd rate allen LND-Betreibern unter Linux, ihre Nodes abzuschalten oder den Kernel so schnell wie möglich zu aktualisieren
Die praktische Konsequenz ist trotzdem klar: Wer einen Bitcoin- oder Lightning-Node auf Linux betreibt, sollte heute die Sicherheitsupdates seiner Distribution einspielen und neu starten. Das gilt auch für Node-Distributionen wie Umbrel, Start9 oder RaspiBlitz, sobald deren Updates bereitstehen.
Trezor: Spionage-Chip im Safe 5?
Nach den manipulierten Ledger-Geräten Anfang Oktober scheint der Lieferketten-Angriff nun auch Trezor zu treffen. Der Hersteller warnt vor einem möglicherweise manipulierten „Trezor Safe 5“, der über den südostasiatischen Händler CryptoBilis verkauft wurde. Laut Blocktrainer erhielt Trezor am 28. Oktober über sein Responsible-Disclosure-Programm einen Hinweis auf ein im August 2026 über den Marktplatz Tokopedia gekauftes Gerät. Zwischen Hauptplatine und Display soll eine zusätzliche Leiterplatte mit Mobilfunkmodul und Antenne sitzen, die Bildschirminhalte – und damit auch den bei der Einrichtung angezeigten Recovery Seed – an die Angreifer übertragen könnte (Blocktrainer).
Trezor hat das Gerät noch nicht selbst untersucht, hält den Bericht nach einem Videogespräch aber für glaubwürdig. Wer seit März 2026 ein Gerät bei CryptoBilis gekauft hat, soll seine Coins vorsorglich auf eine neue Wallet umziehen. Bislang habe kein CryptoBilis-Käufer einen Verlust gemeldet; weitere untersuchte Geräte zeigten bisher keine Manipulation.
Bitcoin Core: Schneller patchen, wenn KI Lücken findet
Der Bitcoin-Optech-Newsletter #429 vom 30. Oktober ordnet die Sicherheits-Releases der Woche ein. Antoine Poinsot hatte auf der Bitcoin-Dev-Mailingliste erklärt, dass Bitcoin Core seine Sicherheitsrichtlinie für Schwachstellen ändert, die als „leicht auffindbar“ gelten – etwa solche, die mit einem einfachen Prompt an ein großes Sprachmodell gefunden werden können. Das Projekt verzeichne mehr solcher Meldungen; zudem könnten verdeckte Fixes nachvollzogen werden. Statt auf das nächste Major-Release und die übliche, nach Schweregrad gestaffelte Sperrfrist zu warten, portiert Bitcoin Core den Fix nun in alle gepflegten Versionen, veröffentlicht so schnell wie möglich Point-Releases und dazu ein Advisory (Bitcoin Optech). Genau so liefen die Releases 29.5, 30.4 und 31.2 vom 28. Oktober ab.
Passend dazu berichtet BTCPay-Server-Gründer Nicolas Dorier von KI-gestützten Sicherheitsscans: Die Qualität der Berichte sei „verrückt“. Man habe in den letzten Monaten viele Scans durchlaufen, trotzdem seien noch Funde mit kaum Fehlalarmen aufgetaucht. Manche Meldung, die er sonst als irrelevant abgetan hätte, habe ihn umgestimmt, weil der Bericht den Weg zur Ausnutzung nachvollzog.
Was heißt das für Node-Betreiber?
Die Woche zeigt ein Muster: Lücken werden schneller gefunden – auch mit KI –, also muss schneller gepatcht werden. Wer Bitcoin Core, LND oder CLN betreibt, sollte heute drei Dinge prüfen: Betriebssystem und Kernel aktuell?
Was die Bitcoin-Szene am Wochenende bewegt
Auch am zweiten Tag nach dem Binance-Hack bestimmt der Rekorddiebstahl die Timelines – aber die Debatte verschiebt sich: weg von den Zahlen, hin zur Frage, wie man sich selbst schützt.
„All diese Hacks werden das Interesse an Multisig steigern“
Den knappsten Kommentar zur Lage lieferte Podcaster Stephan Livera. Sein Post lautet schlicht: „All diese Hacks werden das Interesse an Multisig deutlich steigern“
Blockstream: Nicht mehr ob, sondern wie
Blockstream setzte am Freitag einen Kontrapunkt zur Hack-Panik: Viele Institutionen seien über die Frage hinaus, ob sie Bitcoin halten sollten. Die Frage sei jetzt das Wie: „Wer hält die Schlüssel, wie bleiben die Vermögenswerte sicher, während Quantencomputing voranschreitet, und was können sie darauf aufbauen?
Nostr: Patchen, Halloween, Esports
Auf Nostr teilte Gigi am Freitagabend die Notiz „URGENT: Patch your nodes“, die auch auf Stacker News landete (Gigi). Seinen Frust über Microsofts Code-Plattform fasste er am Vormittag knapp zusammen: „GitHub wird immer schlechter und schlechter“ (Gigi, übersetzt) – ein Dauerthema in der Nostr-Entwicklerszene, die mit ngit eine dezentrale Alternative pflegt. In einer Antwort merkte er an, bei Projekten mit mehr als 50 Mitwirkenden sei die Trägheit groß – „ngit ist bereits großartig“
Mostro nutzte Halloween für eine Botschaft an die Finanzwelt: Der größte Schrecken des traditionellen Finanzsystems habe einen Namen – Bitcoin-P2P mit eigenen Schlüsseln (Mostro).
Echte Menschen statt KI-Hotline
Fab the Foxx postete am Freitag ein Video mit einer klaren Haltung: „KI kann vieles, und wir nutzen sie auch, zum Beispiel für dieses Video. Wenn du aber eine Frage hast, antwortet dir bei uns ein Mensch. Echte Menschen. Echte Hilfe“ (@fabthefoxx).
Write a comment