Der Enclave Router von PayPerQ (PPQ)
PayPerQ hat den **Enclave Router** eingeführt, der eine neue Ebene der Privatsphäre und Integrität für KI-Chat-Anfragen bietet. Basierend auf **AWS Nitro Enclaves** stellt das System sicher, dass Nutzerinhalte für PPQ und AWS technisch unzugänglich sind.
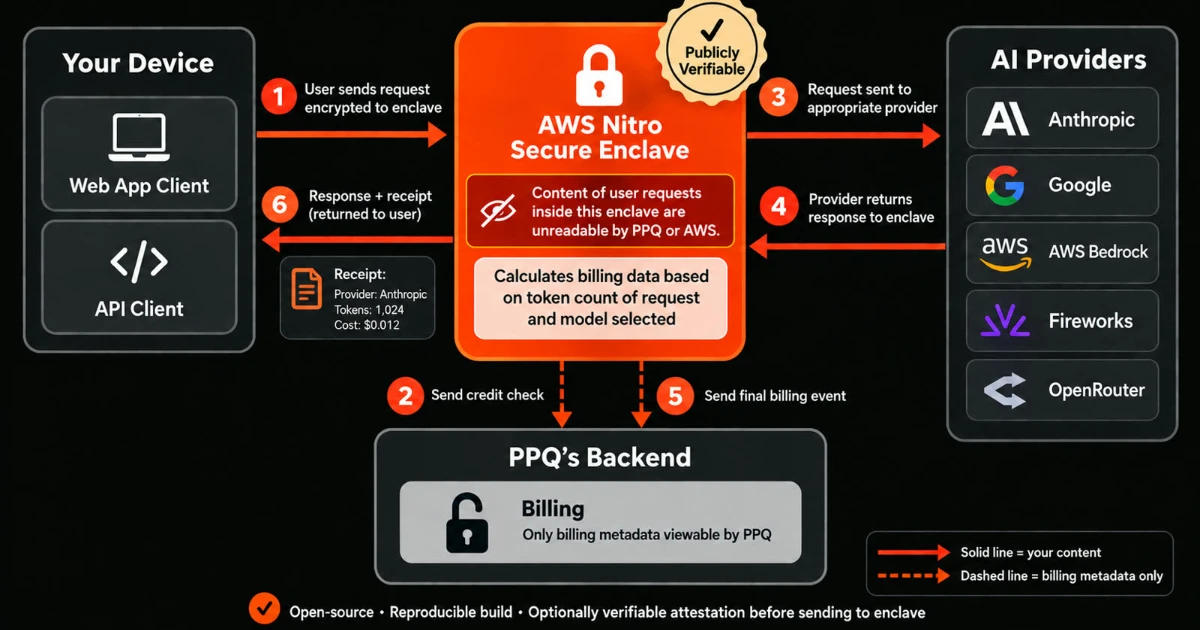
Die wichtigsten Funktionen:
- Verschlüsselte Privatsphäre: Anfragen werden bereits auf dem Gerät des Nutzers verschlüsselt und erst innerhalb der isolierten Hardware-Enklave entschlüsselt. PPQ sieht nur Abrechnungs-Metadaten (Modell, Token-Anzahl), aber niemals den Inhalt der Prompts.
- Schutz vor Manipulation: Die Enklave verhindert, dass Antworten während der Übertragung verändert werden (z. B. Injektion bösartiger Tools) oder dass heimlich günstigere, minderwertige Modelle statt der angeforderten genutzt werden.
- Nachweisbare Sicherheit: Der Code der Enklave ist Open Source. Über den “PPQ Privacy Verifier” können Nutzer selbst prüfen, ob die in Produktion laufende Instanz tatsächlich dem veröffentlichten Code entspricht (Attestierung).
- Anonymität: Da PPQ keine Kontenpflicht hat und Kryptozahlungen akzeptiert, bleibt die Identität des Nutzers vom Inhalt der Anfrage getrennt.
Aktueller Status:
- Chat: Alle Chat-Anfragen (Web-App und API) laufen standardmäßig über den Enclave Router.
- Medien: Bild-, Video- und Musikgenerierung sind noch nicht integriert, eine Ausweitung ist jedoch geplant.
- E2EE-Modelle: Bei speziellen Open-Weight-Modellen (z. B. Kimi) wird zusätzlich das Modell selbst in einer Enklave ausgeführt, sodass nicht einmal der KI-Anbieter den Prompt lesen kann.
Fazit: PPQ ersetzt das bloße Datenschutz-Versprechen (“Wir schauen nicht hin”) durch eine technische Barriere (“Wir können nicht hinschauen”).
Write a comment