Perfiles privados sin ceder tus datos
- El teléfono
- El correo
- Contraseñas y verificación en dos pasos
- El sistema operativo
- El navegador
- La VPN
- La idea de fondo
- El dinero
- Los errores que lo rompen todo
- Esta noche, en 30 minutos
- Enlaces
El dato que no entregas no se puede filtrar, ni vender, ni requisar.
Hoy intentaré dejaros una estrategia de privacidad. Iremos repasando, una a una, las puertas por donde se escapan tus datos y cómo cerrarlas, con ejemplos prácticos.
No hace falta aplicarlo todo desde el primer día. Se trata de diseñar una estrategia para separar tus datos reales de tus datos seudónimos: un seudónimo es una identidad que funciona, pero que no lleva a tu nombre, ni a tu casa ni a tu DNI.
La regla de fondo es sencilla: lo mejor es no dar el dato; y cuando no queda más remedio, dar el seudónimo.
El teléfono
Tu número de móvil es tu DNI con otro formato.
Casi todos los servicios te piden el móvil, lo necesiten o no. Hay tres motivos:
- Para frenar bots. Crear cuentas con un correo es gratis e infinito; una tarjeta SIM cuesta dinero. El número funciona como prueba de coste. Es el motivo legítimo.
- Porque en España el número lleva a tu nombre. Desde 2007 toda tarjeta prepago se vende registrada con un documento de identidad. Dar tu número es dar una llave que abre tu identidad real a cualquiera que acceda al registro del operador: basta un empleado o una filtración.
- Para cruzar datos. El correo lo cambias cuando quieres; el móvil te dura años y es el mismo en todas partes. Es el identificador perfecto para unir tus perfiles en distintas apps y bases de datos. Y si alguien sube su agenda a una app, tu número entra aunque tú no te hayas registrado nunca.
Hay un riesgo más: si tus cuentas se recuperan por SMS, quien consiga tu número (el llamado SIM swapping, a menudo con ayuda de un empleado del operador) se queda con ellas. Muchos robos de criptomonedas han empezado así.
Números virtuales pagados con bitcoin
Cuando un servicio exige número, se puede usar uno que no esté a tu nombre. Hay tres tipos muy distintos:
| Tipo | A favor | En contra |
|---|---|---|
| Desechable (pagas por recibir un solo SMS) | Barato, sin datos | El número es compartido y se recicla: el mes que viene lo tendrá otra persona, que podrá recuperar tu cuenta |
| VoIP de alquiler (p. ej. JMP.chat) | Es tuyo mientras pagas; llamadas y SMS de ida y vuelta | WhatsApp, Telegram, Gmail o Apple detectan que es virtual y no envían el código |
| eSIM sin KYC (p. ej. Silent.link) | Datos móviles en más de 160 países y SMS entrantes; no piden ni correo | No envía SMS ni hace llamadas normales |
Un estudio de la Universidad de Princeton (2021) tomó 259 números que dos grandes operadores de EE. UU. ofrecían a clientes nuevos: 171 seguían ligados a cuentas de sus dueños anteriores.
Tu cuenta solo está tan segura como el tiempo que el número siga siendo tuyo.
Un número desechable sirve para una cuenta desechable. Para una cuenta que vas a mantener, necesitas un número que controles a largo plazo, o mejor, que la cuenta no se recupere por teléfono.
Mejor todavía: no necesitar número
Tu identidad es una clave, no un registro.
Igual que en Bitcoin: nadie te da de alta ni te puede dar de baja. Tú generas la clave y tú la custodias. La otra cara es la misma: si pierdes la clave, pierdes la cuenta, y nadie te la recupera.
- Nostr: para publicar con seudónimo. Tu identidad es un par de claves. Ojo: todo lo que publicas es público y queda firmado para siempre.
- SimpleX: para hablar en privado. No tienes ningún identificador, ni siquiera un número aleatorio; cada contacto va por un canal distinto, así que ni el servidor sabe quién habla con quién.
- Session: para hablar en privado. Tu identidad es una clave pública y los mensajes viajan por una red de nodos que oculta tu IP. Su punto débil: en 2021 quitó la protección de los mensajes antiguos si te roban la clave (forward secrecy); la está recuperando en la versión 2 de su protocolo, todavía en desarrollo.
- Signal: si no quieres salir de lo conocido. Pide número para registrarte, pero permite usar un nombre de usuario y ocultar el número a tus contactos.
Fuentes: Princeton CITP · CyberDB · Foro de GrapheneOS · Privacy Guides
El correo
Si usas el mismo correo en todas partes, cualquiera que cruce dos bases de datos sabe que esos perfiles son la misma persona. Además, tu correo aparece casi seguro en alguna filtración: compruébalo en haveibeenpwned.com.
La solución es un alias distinto para cada servicio. Servicios como SimpleLogin, addy.io o el propio Proton generan direcciones del tipo tienda7x2@… que reenvían a tu buzón. Si un servicio se filtra o te llena de spam, borras ese alias y listo. Tu buzón real no aparece en ningún sitio.
Tu correo de recuperación es la puerta trasera de tu seudónimo.
En mayo de 2024, la Guardia Civil investigaba una cuenta seudónima de Proton Mail, el «correo suizo cifrado», en el caso Tsunami Democràtic. A través de las autoridades suizas obligó a Proton a entregar lo único que tenía: el correo de recuperación que el propio usuario había puesto, una cuenta de iCloud. Apple dio después su nombre completo, dos domicilios y un Gmail vinculado. El cifrado no falló. Falló un dato opcional que el usuario puso para no perder el acceso.
- Nunca pongas como recuperación de un perfil privado un correo o un teléfono de tu identidad real. Si el servicio lo ofrece, usa una frase de recuperación y guárdala como guardarías una semilla.
- Proton o Tuta cifran el contenido, pero quién escribe a quién y cuándo sigue a la vista. Y un juez puede obligar al proveedor a registrar tu IP: conviene entrar con VPN o Tor.
- Si pagas el plan con tarjeta, tu nombre queda ligado a la cuenta. Con bitcoin, no.
Fuentes: CyberInsider · TechCrunch
Contraseñas y verificación en dos pasos
Un alias por servicio solo funciona si tienes un gestor de contraseñas (KeePassXC, Bitwarden) con una contraseña distinta para cada sitio. Y la verificación en dos pasos (2FA) debe ir con una app, no por SMS.
Cómo funcionan los códigos de 6 cifras (TOTP)
Cuando activas el 2FA con app, el servicio te muestra un código QR. Ese QR solo contiene un secreto. Al escanearlo, el secreto queda guardado en dos sitios: en el servidor y en tu móvil. A partir de ahí, los dos hacen la misma cuenta por separado:
secreto + hora actual (en tramos de 30 segundos) → 6 cifras
Como tienen el mismo secreto y la misma hora, les sale el mismo número sin comunicarse. Por eso funciona sin cobertura y sin SIM, y por eso el robo de tu número no le afecta.
El secreto del QR es como una semilla: quien lo tenga genera tus códigos.
Apps recomendadas, todas de código abierto:
- Aegis (Android): bóveda cifrada y copias de seguridad. La primera opción.
- 2FAS (Android e iPhone): muy sencilla.
- Ente Auth (móvil y PC): sincroniza cifrado entre dispositivos.
- KeePassXC (PC): genera los códigos dentro del gestor de contraseñas. Ten en cuenta que, si guardas contraseña y código en la misma bóveda, un robo de la bóveda se lleva los dos factores.
Mejor evitar Authy, que te pide el número de teléfono para usarla: en 2024, un fallo en su sistema permitió sacar unos 33 millones de números de sus usuarios.
Tres reglas: haz copia de seguridad de los secretos, guarda los códigos de recuperación que te da cada servicio al activar el 2FA, y recuerda que si pierdes el móvil sin copia, pierdes el acceso.
Fuentes: 9to5Mac
El sistema operativo
El sistema operativo lo ve todo antes que nadie: antes del cifrado, antes de la VPN, antes del alias.
Si el sistema informa a su empresa, el resto de capas protege bastante menos.
- Android lleva los servicios de Google con permisos máximos y ligados a tu cuenta: ubicación, apps instaladas, identificador publicitario. Encima, muchos fabricantes (Xiaomi, Samsung…) añaden su propia cuenta y su propia recogida de datos.
- Windows 11 empuja a usar una cuenta Microsoft desde la instalación, y trae telemetría y un identificador publicitario. Además, sube por defecto la clave de recuperación del cifrado del disco (BitLocker) a tu cuenta. En enero de 2026 se supo que Microsoft había entregado al FBI, con orden judicial, las claves de tres portátiles; recibe unas 20 peticiones así al año. Cifras tu disco, pero la llave la guarda otro.
Qué hacer, de menos a más esfuerzo
- Sin cambiar de sistema. En Android: borra el identificador publicitario, revisa los permisos, instala apps desde F-Droid o Aurora Store y no inicies sesión en la cuenta del fabricante. En Windows: usa una cuenta local, desactiva la telemetría y el identificador publicitario, y guarda tú la clave de BitLocker.
- Cambiando de sistema. En el móvil, GrapheneOS (solo para Google Pixel; el más sólido) o LineageOS (para muchos modelos); hay que desbloquear el móvil, así que requiere algo de valor. En el PC, Linux (Ubuntu o Mint). Windows 10 dejó de recibir actualizaciones en octubre de 2025, y muchos de esos ordenadores «viejos» funcionan de maravilla con Linux. Puedes probarlo sin instalar nada, arrancando desde un pendrive.
Fuentes: TechCrunch
El navegador
La web te reconoce de tres maneras:
- Porque te identificas tú. Chrome con tu cuenta de Google sincroniza historial, búsquedas y contraseñas. Y cada vez que pulsas «Iniciar sesión con Google», Google sabe dónde te registras y ese servicio sabe quién eres de verdad: adiós a los alias. Cada cuenta, con su alias y su contraseña.
- Porque te dejan una marca. Cookies y píxeles de seguimiento: el mismo rastreador está metido en miles de webs y te sigue de una a otra. Solución: Firefox con la protección contra rastreo en modo Estricto y la extensión uBlock Origin (también en Android). Brave, si no quieres configurar nada.
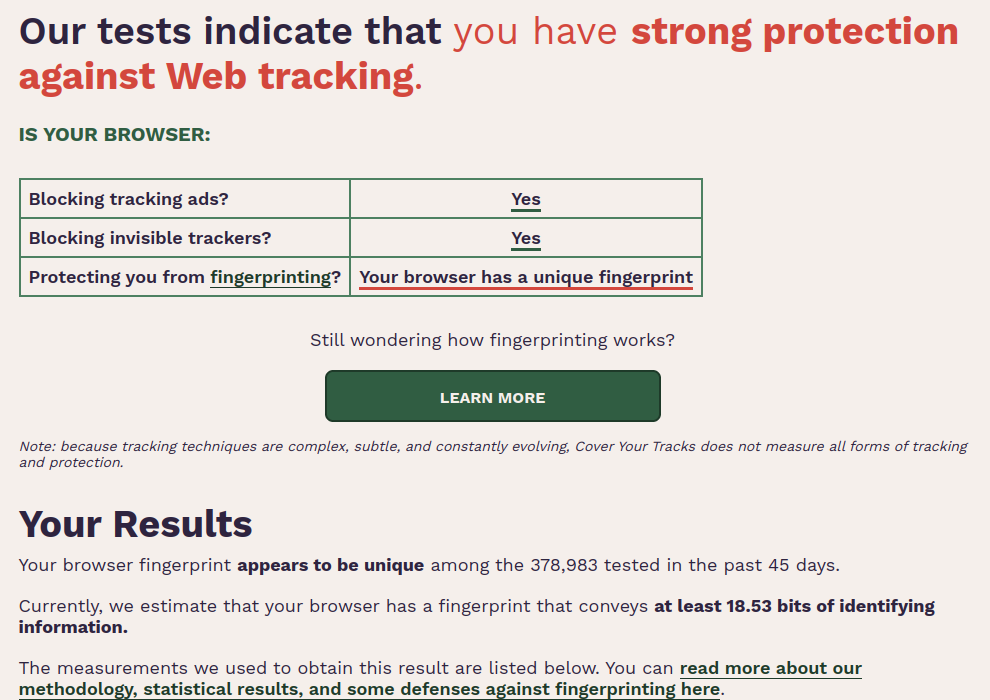
- Porque te reconocen sin marcarte. Tamaño de pantalla, fuentes, idioma, zona horaria, tarjeta gráfica… juntos forman una huella casi única del navegador. Mira la tuya en coveryourtracks.eff.org.
Firefox (bloqueo de rastreadores activado): huella única entre 378.983 navegadores. 18,53 bits identificativos.
Tor Browser (sin tocar nada): huella no única, igual que la de 1 de cada 423 navegadores. 8,73 bits identificativos.
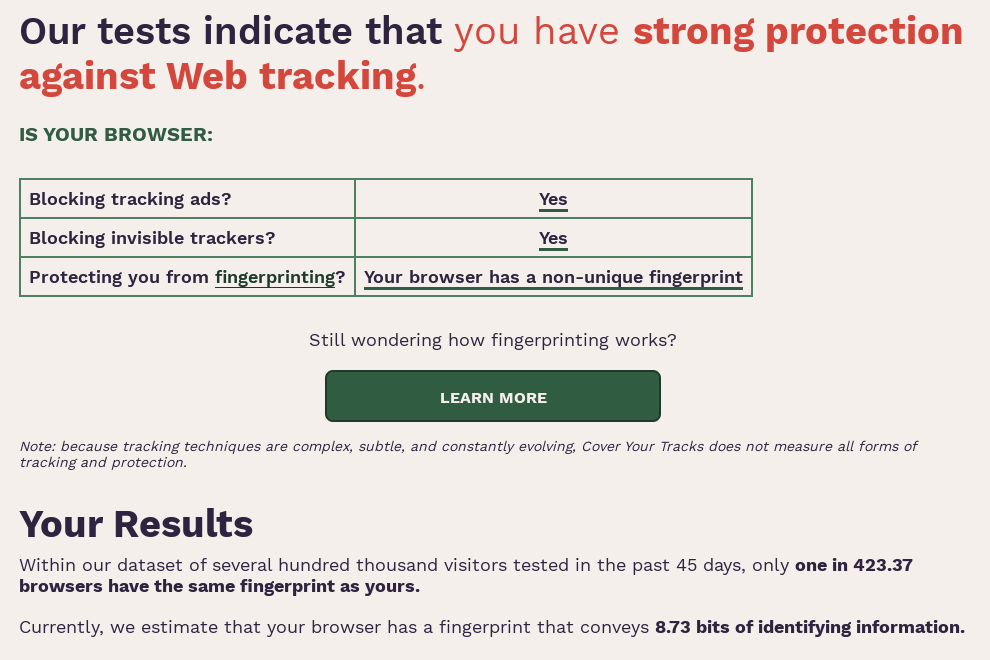
Prueba real hecha en el mismo ordenador. Los dos bloquean anuncios y rastreadores, pero solo Tor Browser te esconde entre la multitud. Cada bit de menos duplica el grupo en el que te escondes; 10 bits de menos es una multitud unas mil veces mayor.
Aquí hay una paradoja: cada extensión rara o ajuste personal te hace más único y, por tanto, más fácil de seguir. Tor Browser y Mullvad Browser hacen lo contrario: todos sus usuarios parecen idénticos.
Para esconderte, no seas raro: sé igual que todos.
Quien conozca Bitcoin lo reconocerá: es la lógica del coinjoin. Una moneda con un importe raro destaca en la cadena; mil monedas exactamente iguales no se pueden distinguir. Por eso, pocas extensiones y muy comunes, y para lo sensible, Mullvad Browser o Tor Browser sin tocar su configuración.
La VPN
Una VPN no elimina la confianza: la cambia de sitio.
| Sin VPN | Con VPN | |
|---|---|---|
| Tu operador | Todas las webs a las que entras y cuándo | Solo que usas una VPN |
| La web que visitas | Tu IP real, que lleva a tu contrato y tu casa | La IP de la VPN |
| El proveedor de la VPN | Nada | Todo lo que antes veía tu operador |
El contenido ya viaja cifrado (el candado del navegador). Lo que oculta la VPN es adónde vas y tu IP real. Lo que no hace: no te vuelve anónimo si inicias sesión, no frena las cookies ni la huella del navegador y no impide que tu sistema operativo informe a su empresa.
Cómo elegir una:
- Que no te pida datos. Mullvad, por ejemplo, funciona con un número de cuenta aleatorio, sin correo, y acepta efectivo y bitcoin.
- Que esté comprobado que no guarda registros. En abril de 2023 la policía sueca llegó con una orden de registro a la sede de Mullvad y se fue sin llevarse nada, porque no había datos de clientes que llevarse.
- Desconfía de las gratuitas. Si no pagas, el producto eres tú:
- Hola VPN (2015) revendía la conexión de sus usuarios a otra empresa. Desde esas conexiones se lanzó un ataque que tumbó una web. El tráfico de desconocidos salía con la IP de los usuarios.
- Onavo (2018) era la VPN gratuita de Facebook, con más de 33 millones de descargas. Facebook la usaba para saber qué apps usaba la gente. Apple la retiró de su tienda. La VPN era el espía.
- UFO VPN y otras seis (2020) presumían de no guardar registros y dejaron expuestos en internet 1,2 TB de esos registros: contraseñas, IP, servidores usados.
Si la VPN es gratis, el túnel lo pagas tú, con tus datos o con tu IP.
Si no puedes pagar, Proton VPN tiene una versión gratuita decente, aunque pide cuenta con correo. Y un paso más allá está Tor: tres saltos en los que ninguno ve a la vez quién eres y adónde vas. No hace falta fiarse de nadie, a cambio de ir más lento.
Un truco con Tor Browser: cuando una web te obliga a elegir entre «acepta las cookies» o «suscríbete», sube la seguridad a «La más segura» desde el icono del escudo. Sin JavaScript no se cargan ni el aviso ni los rastreadores, y muchas veces el artículo se lee entero sin aceptar nada. El nivel se queda puesto para todas las webs: si algo deja de funcionar, vuelve a bajarlo.
Fuentes: TechDirt · PCWorld · The Register · HotHardware
La idea de fondo
El dato que no entregas no se puede filtrar, ni vender, ni requisar.
No hace falta saber quién es el malo. Puede ser una empresa que vende tus datos, un hacker que entra en sus servidores, un Estado que los exige o un empleado que los vende por su cuenta. Da igual que quien guarda tus datos sea honrado: le pueden atacar, comprar, obligar o sobornar. La única protección que no falla es que el dato no exista.
Francia, 2024–2026
En Bobigny, a las afueras de París, una agente de Hacienda está en prisión provisional desde junio de 2025. El caso salió a la luz por la agresión en su propia casa a un funcionario de prisiones, al que habían localizado gracias a los ficheros fiscales. Al tirar del hilo, los investigadores vieron que la agente había consultado en el programa interno los datos de inversores en criptomonedas, de un juez y de otras personas, sin ninguna relación con su trabajo. Está imputada por acceder a esos datos y divulgarlos; según varios medios, a cambio de dinero.
En el verano de 2026, alguien entró en los sistemas de la propia Hacienda francesa con la cuenta VPN robada a un empleado. Nadie se dio cuenta hasta que unos 678.000 registros de contribuyentes aparecieron a la venta. Semanas después llegó una ola de llamadas falsas de «atención al cliente» de plataformas cripto.
Mientras tanto, el ministro del Interior francés daba la cifra de 77 casos de secuestro y extorsión ligados a criptomonedas solo en el primer semestre de 2026, frente a 45 en todo 2025. No está probado que todos salieran de datos de Hacienda. Pero un fichero con nombre, domicilio y criptoactivos declarados es exactamente el mapa que necesita un secuestrador.
No es solo Francia ni solo el Estado:
- Ledger (2020): se filtraron los nombres, direcciones postales y teléfonos de unos 272.000 clientes que solo habían comprado una cartera. Hubo extorsiones y amenazas en sus casas.
- Coinbase (2025): criminales sobornaron a empleados de atención al cliente para copiar datos de usuarios, incluidas imágenes de sus documentos de identidad. Pidieron 20 millones de dólares de rescate.
En ninguno de estos casos fallaron las claves ni el cifrado. Falló el dato personal guardado en casa de otro.
Fuentes: Citoyens.com · Journal du Coin · IMI Daily · The Register · Cointelegraph · Decrypt · The Hacker News
Una aclaración sobre Hacienda
Este taller no va de esconder nada a Hacienda. Cada uno toma sus propias decisiones; aquí solo se informa:
- En España, guardar bitcoin en tu propia cartera (autocustodia) es legal y, salvo patrimonios muy grandes, no te obliga a declarar nada. El modelo 721 solo afecta a lo que custodia un tercero en el extranjero por encima de 50.000 €.
- La obligación fiscal nace cuando vendes, cambias por otra cripto o pagas con ellas. Moverlas entre carteras tuyas no cuenta.
- Y lo más importante para este taller: la huella nace al comprar. Si compras en una plataforma con verificación de identidad (KYC), esa plataforma ya informa a Hacienda de tus saldos y operaciones, aunque luego no las muevas nunca.
Esto es información general, no asesoramiento fiscal. Ante cualquier duda, consulta a la Agencia Tributaria o a un asesor.
El dinero
Lo que compras con KYC lleva tu nombre para siempre. Y lo que mezclas con ello, también.
Una plataforma con verificación de identidad guarda tu nombre, cuánto compraste y a qué dirección lo retiraste. Desde esa dirección, cualquiera puede seguir tus monedas por la cadena hasta ti. Hay tres formas de conseguir bitcoin sin dejar ese rastro:
1. Plataformas P2P
Compras directamente a otra persona; la plataforma solo hace de árbitro.
| Plataforma | Cómo funciona | Comisión aprox. |
|---|---|---|
| Bisq | Programa de escritorio (y Android). El dinero queda en un depósito que ninguno de los dos puede tocar solo. Tor integrado. | ~0,9 % |
| RoboSats | Web por Tor, con Lightning. Tu identidad es un robot aleatorio. | ~0,2 % |
| Peach | App móvil con depósito compartido. La más sencilla. | ~2 % |
| Hodl Hodl | Web con depósito compartido. | ~1 % |
Además de la comisión, se suele pagar algo por encima del precio de mercado (orientativamente, entre un 3 y un 8 %). La privacidad tiene un precio, y que la gente lo pague demuestra lo que vale.
2. Cara a cara, en efectivo
Es lo más privado que existe, y una de las razones de ser de un meetup: conocer a la comunidad local. Siempre en un sitio público, y sin contar nunca cuánto tienes.
3. Ganarlo
Cobrar en sats por un trabajo, vender algo, recibir propinas (zaps) en Nostr. No pasa por ningún banco: es la mejor vía para quien no tiene cuenta bancaria.
Dos riesgos
- La triangulación: si vendes, pueden pagarte con dinero robado de la cuenta de otra persona, y el banco te congela la cuenta a ti. Acepta solo pagos de una cuenta a nombre de quien te compra.
- Mezclar: no juntes monedas compradas con KYC y sin KYC. Usa carteras separadas, elige qué monedas gastas (coin control) y etiquétalas.
Los errores que lo rompen todo
La privacidad se construye capa a capa, pero se pierde de un solo descuido.
Los casos más conocidos son de delincuentes perseguidos por la policía. No son ningún ejemplo a seguir, pero enseñan cómo cae incluso quien se esfuerza mucho en esconderse. Con las empresas y los vendedores de datos funcionan exactamente los mismos mecanismos.
- Mezclar identidades. El creador de Silk Road anunció su web en un foro con el alias «altoid». Meses después usó el mismo alias para buscar un informático… y dejó su Gmail real para que le escribieran. También delatan la misma foto de perfil (una búsqueda inversa de imágenes la encuentra), la misma contraseña o seguir a tus amigos reales desde el perfil seudónimo.
- Metadatos. John McAfee, huido en Guatemala en 2012, fue localizado después de que una revista publicara una foto suya hecha con un iPhone: el archivo llevaba dentro las coordenadas GPS. Lo mismo pasa con capturas que muestran notificaciones, con lo que se ve por una ventana o en un reflejo, o con documentos que llevan tu nombre real en el campo «Autor».
- Un solo despiste de red. Según la versión del FBI, a Sabu, líder del grupo LulzSec, le bastó conectarse una sola vez al chat sin Tor para revelar su IP real. Él lo niega, pero la lección vale igual: una app que se salta la VPN o el móvil privado conectado al wifi de casa son suficientes.
- El contexto. En 2013, un estudiante de Harvard mandó amenazas de bomba falsas para librarse de un examen. Usó Tor y un correo desechable, pero desde el wifi de la universidad, y los registros mostraban que él se había conectado a Tor justo en esas horas. Nadie rompió Tor: bastó cruzar quién estaba en esa red y cuándo. También delatan los horarios, las expresiones de la zona, el estilo al escribir o dos móviles que siempre viajan juntos.
- El dinero. Mezclar monedas con y sin KYC, pagar algo del perfil privado desde tu cuenta real o que el cambio de una transacción vuelva a la cartera equivocada.
- Hablar de más. Tu barrio, tu instituto, tu trabajo: datos sueltos que no dicen nada, pero que juntos te identifican. Y nunca, nunca, contar cuánto tienes.
- La cadena de recuperación. El correo de recuperación de Proton en el caso Tsunami Democràtic, o la clave de BitLocker en la cuenta Microsoft.
Tu anonimato es tan fuerte como tu descuido más tonto.
Fuentes: NBC News · PetaPixel · The Register · Help Net Security
Esta noche, en 30 minutos
Los nombres de los menús cambian según la marca y la versión. Si no encuentras algo, busca la palabra clave en los ajustes.
Móvil Android
- Borra el identificador publicitario. Ajustes → Google → Anuncios. (1 min)
- Quita la ubicación de la cámara, en los ajustes de la app de cámara. (1 min)
- Revisa los permisos de ubicación, micrófono y cámara app por app, en el gestor de permisos. Quita lo que no tenga sentido. (5 min)
- Instala Aegis y pasa la verificación en dos pasos de tu correo principal de SMS a la app. Guarda los códigos de recuperación fuera del móvil. (7 min)
- Entra en myactivity.google.com y desactiva el historial de ubicaciones y la actividad web, o activa su borrado automático. (3 min)
Navegador
- Instala Firefox con uBlock Origin y la protección Estricta, en el móvil y en el PC. Deja de iniciar sesión en Chrome. (5 min)
Correo
- Mete tu correo en haveibeenpwned.com y cambia la contraseña de los servicios que aparezcan. (3 min)
Windows
- En Configuración → Privacidad y seguridad, desactiva el identificador de publicidad y los datos de diagnóstico opcionales. Comprueba si tu clave de BitLocker está en tu cuenta Microsoft. (5 min)
Para el fin de semana
- Un gestor de contraseñas y una contraseña distinta para cada servicio.
- Un correo con alias para los registros nuevos.
- Probar Linux desde un pendrive, sin instalar nada. Cada fabricante tiene su propia tecla para entrar en la BIOS o en el menú de arranque (boot) y arrancar desde un USB con Linux o Tails de prueba; suele ser F2, F12, Esc o Supr al encender. Si os interesa, preguntad a cualquier IA o en el chat del meetup y os ayudamos a configurarlo.
- Crear tu identidad en Nostr o SimpleX.
- Tus primeros sats comprados P2P, o ganados.
Nunca más
- Pulsar «Iniciar sesión con Google» o «con Facebook». Si necesitas entrar en esos servicios, ten un navegador solo para ellos, donde inicias sesión y compartes datos; así el resto de tu actividad queda fuera de su alcance. Ojo: si los dos navegadores salen por la misma conexión, aún te pueden relacionar por la IP. Mejor todavía: dos dispositivos distintos, o dos perfiles aislados (otro usuario en el PC, o el «Espacio privado» en Android 15 y posteriores; en móviles más antiguos, un perfil de trabajo creado con Shelter, en F-Droid, o con Island), cada uno con su propia VPN.
- Contar cuánto tienes.
- Poner datos reales como recuperación de un perfil privado.
- Usar una VPN gratuita.
Enlaces
Comprobar
- Have I Been Pwned — ¿está tu correo en alguna filtración?
- Cover Your Tracks (EFF) — ¿cómo de única es la huella de tu navegador?
Verificación en dos pasos
Contraseñas
Correo y alias
- Proton · Tuta · SimpleLogin · addy.io
Mensajería e identidad sin número
Números y eSIM
Navegadores
VPN
Sistemas y apps libres
- F-Droid · GrapheneOS · LineageOS · Ubuntu · Linux Mint · Ventoy (pendrive de arranque)
Bitcoin P2P
Planeta Bitcoin · shibumi · planetabitcoin.org
Imagen de portada: máscara de nacreouss, Wikimedia Commons, CC BY-SA 4.0.
Write a comment