Niemand hat die Mathematik gebrochen
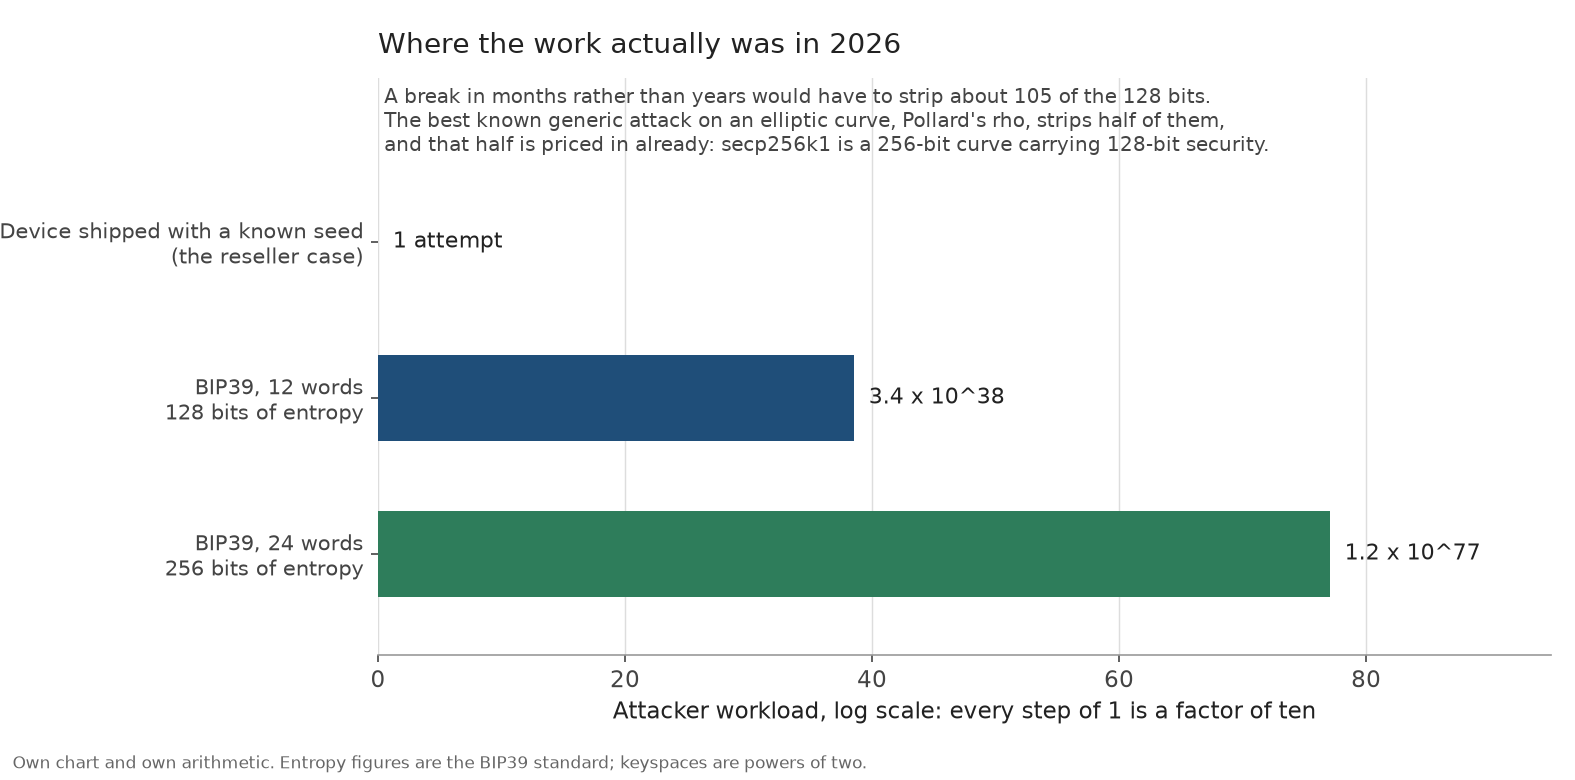
- Das Schloss und der Zaun
- Die Wörter in der Schublade
- Zugelassen heißt nicht geprüft
- Das Ausprobieren ist billig geworden
- Auch das Stromnetz hat einen Zaun
- Die Schreckensgeschichte, die den Zaun ausließ
- Der Zaun, den man nicht flicken kann
- Das Schloss war nie das Produkt
Am 10. September hat die Polizei in Santa Catarina keinen einzigen privaten Schlüssel geknackt. Sie kam mit siebzehn Durchsuchungsbefehlen. Vier Seed-Phrasen kamen von Geräten, über die ihre Besitzer längst keine Kontrolle mehr hatten. Diese Wörter liefen durch Wallet-Software, und 8,7 Millionen Reais flossen ab — rund 1,7 Millionen Dollar zum Kurs des Tages.
Jede Signatur, welche die Software erzeugte, war gültig. Die Kurve, auf der die Sicherheit von Bitcoin ruht, hat keine Scharte bekommen, und niemand im Verfahren behauptete das Gegenteil. Die Zivilpolizei von Santa Catarina nannte den Zugriff die größte Beschlagnahme dieser Art, die je bei einer bundesstaatlichen Zivilpolizei Brasiliens registriert wurde. Das brasilianische Justizministerium veröffentlichte am Tag darauf eine eigene Darstellung mit demselben Umfang.
Liest man das als Kryptographie-Geschichte, lernt man nichts. Liest man es als Geschichte über den Zaun — die Grenze, an der ein Geheimnis die Welt berühren muss —, ordnet sich der ganze Monat neu.
Vier Vorfälle in vier Monaten haben eine gemeinsame Eigenschaft. Ein Händler, den Ledger für Malaysia, Indonesien und die Philippinen autorisiert hatte, steht unter Ermittlung, nachdem On-Chain-Forscher mehr als 86 Millionen Dollar aus Kundenwallets zurückverfolgt haben. Ein im Juli ausgelieferter Firmware-Fehler erzeugte Seed-Phrasen, die sich erraten ließen, und kostete nach einer Zählung rund 1.816 Bitcoin. Knapp 81.000 Trezor-Kunden verloren ihre persönlichen Daten über einen Versanddienstleister. Und in Brasilien griff der Staat die Kette überhaupt nicht an; er sammelte die Wörter ein.
Das Schloss hielt jedes Mal. Der Zaun versagte jedes Mal. Wo in dieser Branche das Geld liegt, hängt davon ab, welches von beidem tatsächlich das Produkt ist.
Das Schloss und der Zaun
Vier Absätze Begriffsklärung, bevor der Fall weitergeht — sie tragen den ganzen Rest dieses Textes.
Das Schloss ist Mathematik. Wer Bitcoin besitzt, besitzt in Wahrheit einen privaten Schlüssel, eine Zahl. Mit ihr signiert man Transaktionen, und jeder andere Rechner kann prüfen, dass die Signatur zu dem öffentlichen Schlüssel passt, der die Coins hält. Diese Prüfung ruht auf der elliptischen Kurve secp256k1. Wer den privaten aus dem öffentlichen Schlüssel ableiten will, müsste ein Problem lösen, für das kein schnellerer Weg bekannt ist als das Durchprobieren — und bei einem Sicherheitsniveau von 128 Bit ist das aussichtslos. „Die Mathematik brechen“ heißt hier genau das, und nichts davon ist passiert.
Was der Besitzer aber in der Hand hält, ist nicht das Schloss. Er hält eine Seed-Phrase: zwölf oder vierundzwanzig Wörter aus einer festgelegten Liste, nach der Norm BIP39. Aus ihnen wird der Schlüssel berechnet, jederzeit neu und immer derselbe. Die Wörter erinnern den Schlüssel also nicht, sie sind der Schlüssel. Die Zahl möglicher Wortfolgen heißt Schlüsselraum, und wie groß er ist, hängt an der Entropie — an dem echten Zufall, der bei der Erzeugung zur Verfügung stand. Dieser Zufall ist die Wurzel des Vertrauens; aus ihm folgt alles Weitere.
Zwischen diesen Zufall und die Kette schiebt sich die Geräteseite: der Chip, der ihn erzeugt, die Firmware, die ihn verarbeitet, der Händler, der das Paket verschickt, und am Ende die Schublade, in der das Gerät liegt. Der Luftspalt — ein Gerät ohne jede Netzverbindung — schneidet den letzten Teil dieser Kette ab. Eine BIP39-Passphrase, ein selbst gewähltes Zusatzgeheimnis, das in die Schlüsselableitung eingeht, macht die Wörter allein wertlos. Beides zusammen, dazu eine Sicherung, die kein Gerät braucht, ist die Gegenmaßnahme, die in Brasilien funktioniert hätte.
Die deutsche Einordnung dazu: Gewerbliche Kryptoverwahrung ist hierzulande seit 2020 ein erlaubnispflichtiges Finanzgeschäft unter Aufsicht der BaFin. Wer bei einer Börse kauft, gibt seine Coins in ein reguliertes Verhältnis ab; wer selbst verwahrt, fällt nicht unter diese Aufsicht und trägt die Verantwortung für den Zaun allein. Die beiden Gerätehersteller, um die es hier geht, sitzen in Europa — Ledger in Frankreich, Trezor in Tschechien. Der Fall aus Brasilien ist deshalb kein Auslandsthema. Verkauft wird das Schloss, das nie kaputtgeht. Überlassen wird der Zaun, und der geht kaputt.
Die Wörter in der Schublade
ClickFix enthält keinen Exploit. Eine gefälschte Browserfehlermeldung fordert den Besucher auf, das Problem zu beheben, indem er einen Befehl in ein Terminal einfügt; der Befehl installiert Schadsoftware, und zwar mit genau den Rechten, die das Konto ohnehin hat. Dark Reading verfolgt die Technik als einen Angriffsweg, der sich längst über Brasilien hinaus ausgebreitet hat.
Sie brachte die Bande zuerst in Polizeisysteme, Justiznetze und Lieferketten des Finanzsektors, bevor irgendein Krypto-Betrag bewegt wurde. Wer die Polizei hackt, sorgt dafür, dass die Polizei eine Krypto-Einheit aufbaut. Als die Stelle zur Bekämpfung der Cyberkriminalität und die staatliche Ermittlungsdirektion durch die Türen gingen, fanden sie vier Seed-Phrasen auf Geräten, die die Täter längst ihrer eigenen Schadsoftware überlassen hatten.
Ein Signiergerät mit Luftspalt, mit BIP39-Passphrase und ohne digitale Sicherung seiner Seed-Phrase war nicht im Raum. Dieser Satz, ein Jahrzehnt lang von jeder Verkaufsseite für Selbstverwahrung wiederholt, ist die Gegenmaßnahme, die diese Operation bestätigt hat.
Die eigene Aktenlage sagt etwas, das die Schlagzeilen nicht sagten. Die Polizei fror knapp 93 Millionen Reais ein, etwa 18,5 Millionen Dollar, auf Bankkonten. Dazu kamen Sachwerte im Wert von 5 Millionen Reais und ein Corvette für mehr als 1,5 Millionen Reais. Teilt man die Krypto-Beute durch die Bankkonten, kommt die berühmte Selbstverwahrungs-Beschlagnahme auf rund neun Prozent des eingefrorenen Fiat-Geldes [eigene Division]. Regulierte Konten bleiben das leichtere Ziel und der größere Fang.
Brasilien schließt parallel den äußeren Zaun. Die Resolution 588 der Zentralbank kam am 23. September. Ab dem 1. Oktober zwingt sie regulierte Institute, jede Übertragung von 10.000 Dollar oder mehr von oder zu einer selbstverwahrten Wallet zu melden. Empfänger ist Coaf, die Einheit für Finanzermittlungen. Das im März unterzeichnete Gesetz 15.358 übergibt beschlagnahmte Krypto-Guthaben der Polizeiausrüstung, der Ausbildung und Spezialeinsätzen, sobald ein Richter zustimmt.
Zusammen genommen finanziert sich der Apparat selbst. Jede Rekordbeschlagnahme kauft die technische Fähigkeit, die die nächste Rekordbeschlagnahme hervorbringt. Chainalysis erscheint in diesen Mitteilungen inzwischen als Routineausstattung, nicht als Durchbruch.
Zugelassen heißt nicht geprüft
CryptoBilis war kein Graumarktstand. Ledger führte die Firma aus Kuala Lumpur auf der eigenen Händlerseite als offiziellen Partner für Malaysia, Indonesien und die Philippinen. Am 9. Oktober ging Ledger an die Öffentlichkeit und bat den Händler, Verkauf und Versand anzuhalten. Kunden, die ein Gerät bereits eingerichtet hatten, wurde empfohlen zu erwägen, die Guthaben auf ein neues Signiergerät mit frisch erzeugter Seed-Phrase zu übertragen.
Die Formulierung ist in zwei Richtungen präzise. Ledger zog eine harte Grenze um das eigene Haus und meldete keine Kompromittierung seiner Systeme, seiner Infrastruktur oder seiner Dienste und keine Meldungen von Direktkäufern. Wie die Gelder aus den Kundenwallets abflossen, sagte das Unternehmen nicht. Die führenden Theorien — keine davon bestätigt: Geräte, die mit bekannter Seed-Phrase ausgeliefert wurden, ein Firmware-Implantat, oder Phishing gegen die Kundenliste des Händlers nach einer Datenpanne.
Specter, der On-Chain-Ermittler, der die Diebstahlsadressen zurückverfolgte, beziffert die Verluste auf über 86 Millionen Dollar über Bitcoin, Ether und Tron. Ledger hat die Summe nicht bestätigt. Man sollte die Zusammensetzung im Auge behalten, während die Zahl weiter durch die Berichterstattung wandert. Die Verluste ballen sich in Ether, Tron und Dollar-Token; auf Bitcoin lautet nur ein Bruchteil der Summe.
Die Faustregel, die hier stirbt, ist enger als „Selbstverwahrung ist unsicher“. Sie lautet: Kauf bei einem autorisierten Händler, wenn du nicht direkt kaufen kannst. Autorisierung heißt, dass eine Geschäftsbeziehung geprüft wurde — nicht mehr. Sie heißt nicht, dass jemand das Lager geprüft hat, das Personal, das die Pakete packt, oder den Container, der auf einem Verladeplatz stand. Sobald ein Gerät die Obhut des Herstellers verlässt, wird es ein Knoten, den man nicht inspizieren kann, und ein Aufkleber auf der Schachtel ändert daran nichts.
Drei Marken, vier Monate. Coldcards Fehler im Juli war der Art nach schlimmer, weil das Gerät Seeds mit weniger Entropie erzeugte als vorgesehen. TRM Labs zählt vier Wellen von Diebstählen ab dem 30. Juli. Rund 1.816 Bitcoin verließen mehr als 5.200 Adressen, und die Firma bewertete die Beute mit etwa 116 Millionen Dollar. Teilt man eine Zahl durch die andere, steckt in dieser Bewertung ein Preis von rund 63.900 Dollar je Coin. Dieselben 1.816 Coins sind zum heutigen Morgenkurs etwa 150 Millionen Dollar wert [eigene Division]. Die Schlagzeile war eine Momentaufnahme, und sie wird sich weiter bewegen.
Trezors Schaden waren Daten, nicht Coins: knapp 81.000 Kunden wurden über einen externen Versanddienstleister offengelegt. Keine Wallet wurde leergeräumt. Was verletzt wurde, war eine Kundendatenbank — und das ist der Punkt.
Das Ausprobieren ist billig geworden
Die Shinhan Bank meldet, dass Antragsdaten von etwa 25.000 Kunden nach draußen gingen: Namen, Telefonnummern, Jahreseinkommen, berechnete Kreditlimits und, bei 66 Personen, die koreanische Meldenummer. Reuters zählt mindestens neun südkoreanische Banken als offengelegte oder gemeldete Ziele seit Ende September. Die südkoreanische Finanzaufsicht zählt mehr als 68.000 Betroffene.
CrowdStrike hat die Kampagne am Mittwoch einem unbekannten Akteur zugeordnet. Das Werkzeug war ARTEX, ein quelloffenes KI-Werkzeug für Penetrationstests chinesischer Herkunft, betrieben auf DeepSeek v4.1-flash. Weitere Sitzungen liefen in Claude Code auf GLM-5.3 und Grok 4.6. Bei Shinhan umging der Eindringling die Anmeldung auf einer mobilen Seite, die Kreditmakler zur Prüfung von Anträgen nutzen, und gab dann Abfragewerte zufällig ein, um Kundendatensätze herauszuziehen. Probier jede Tür, bis eine aufgeht.
Das ist Arbeit, die man einer Maschine übergibt. Südkoreas Präsident Lee Jae Myung sagte es in einer Kabinettssitzung deutlich: Sein Land habe einen Punkt erreicht, an dem KI das Hacken auch für Menschen ohne besondere Fähigkeiten leicht mache.
Der Eindringling war kein Mastermind. CrowdStrike fand offene Verzeichnisse auf Infrastruktur, die der Akteur kontrollierte, gefüllt mit Protokollen von Claude-Code-Sitzungen, ARTEX-Konfigurationsdateien und einer Datei mit chinesischsprachigen Anleitungen für Penetrationstests. Dieser Bediener fragte das Modell, wo koreanische Datensätze verkauft werden, und bat es danach um einen Lebenslauf als Sicherheitsforscher.
Anthropic kündigte am Tag darauf ein Programm zur Cyber-Verteidigung an, mit einem Eingeständnis, das man zweimal lesen sollte. Die Kosten für das Ausnutzen von Schwachstellen seien gefallen, hieß es, während das Bestätigen, Offenlegen und Reparieren langsam bleibe und weiter von Menschen abhänge.
Man beachte, was nie nötig war. Niemand musste secp256k1 brechen, um 25.000 Kreditakten zu lesen. Jemand kam an der Vorderseite einer Kreditstatus-Seite vorbei.
Schrumpfende Institute behalten die Honigtöpfe. Die Beschäftigung der amerikanischen Einlagenbanken lag im zweiten Quartal bei 2.034.204 Vollzeitäquivalenten, 95.085 weniger als Anfang 2023. Allein die Wells Fargo Bank strich 35.494 davon. Im selben Quartal zahlte die Bank 10 Milliarden Dollar Dividende auf 6,85 Milliarden Dollar Nettogewinn — das sind 146 Prozent des Ergebnisses, die Differenz kommt aus dem Kapital. Der Datenhort wächst, während das Personal, das ihn bewacht, schrumpft.
Auch das Stromnetz hat einen Zaun
Die Executive Order 14421, unterzeichnet am 26. August, erklärt einen nationalen Notstand für das Stromversorgungssystem. Sie ruft Notstandsvollmachten gegen Ausrüstung chinesischer Herkunft an: Umspannwerke, netzgekoppelte Wechselrichter, Batteriespeicher, Hochspannungsschalter, Generatorturbinen und die Software drumherum. Rechenzentren für KI und Rüstungsproduktion erscheinen in der Order als der Grund, warum eine Lieferunterbrechung jetzt sicherheitspolitisches Gewicht hat.
Hier wird das Zaun-Argument messbar, und die Schlagzeile zeigt auf das falsche Ende davon. Die Analyse von Rystad Energy für die zwölf Monate bis Juni 2026 setzt China bei 3 Prozent der amerikanischen Transformatorimporte nach Wert und bei unter 1 Prozent der Schutzschalter. Südkorea, Mexiko und Kanada liefern zusammen 74 Prozent der Schalterimporte. Die Märkte haben das Transformatorrisiko neu bepreist, bevor Washington dazu kam, es zu formalisieren.
Batteriespeicher ist die offene Flanke. China lieferte im selben Zeitraum rund 50 Prozent der amerikanischen Lithium-Ionen-Batterieimporte nach Wert, und keine alternative Herkunft kann diesen Anteil in den Mengen aufnehmen, die Rechenzentren heute verlangen. Batterien, die ein Rack eines Hyperscalers durch ein Netzereignis am Leben halten, fallen unter die Speicher-Formulierung der Order. Betreiber von Rechenzentren sind in dieser Debatte keine Zuschauer; sie stehen innerhalb des Zauns.
Alles hängt am 24. Dezember, dem Ende des 120-Tage-Fensters, in dem der Energieminister die Durchführungsregeln veröffentlichen muss. Geoffrey Hebertson ist bei Rystad der leitende Analyst für erneuerbare Energien. Wenn Eigentum weit genug gefasst wird, um chinesischem Kapital in südkoreanische oder mexikanische Montagewerke zu folgen, warnt er, verdampft der Umweg. Mit seinen Worten: „Die Lieferkette, auf die die Technologiebranche derzeit baut, um den Ausbau der KI-Infrastruktur im Zeitplan zu halten, wird selbst Teil des Problems.“
Dieselbe Form wie alles oben. Der knappe Rohstoff ist nicht die Technologie in der Kiste. Es ist die Obhutskette, die die Kiste liefert.
Die Schreckensgeschichte, die den Zaun ausließ
Am Mittwoch warnte ein Mitarbeiter von Ethereum, die Signaturen von Bitcoin könnten in Monaten fallen statt in Jahren, und rief zum Bunkermodus auf. Er brachte keinen neuen Angriff mit, keine Abkürzung zur Wiederherstellung eines privaten Schlüssels und keine Rechnung hinter dem Zeitplan. Nach seiner eigenen Darstellung enthalten die jüngsten Ergebnisse der KI-Mathematik wenige kryptographische Durchbrüche, und er stellte die Möglichkeit in den Raum, die fehlenden Belege würden unterdrückt.
Yehuda Lindell, der bei Coinbase die Kryptographie verantwortet, nennt den Vorgang die Definition von FUD — Angst, Unsicherheit, Zweifel. Mit den Belegen hat er recht. Schwierige Probleme anderswo zu lösen, eröffnet keinen Weg in ECDSA, das Signaturverfahren hinter Bitcoin. Und der Beitrag endete dort, wo solche Beiträge meist enden: mit der Werbung für eine Altcoin-Veranstaltung, aus einem Ökosystem, das auf demselben Signaturverfahren ruht.
Hier ist die Arithmetik, die den Zeitplan unplausibel macht, und sie ist meine eigene. Eine zwölf Wörter lange BIP39-Seed-Phrase trägt 128 Bit Entropie, eine vierundzwanzig Wörter lange 256 Bit. Diese Signaturschicht innerhalb eines Quartals zum Einsturz zu bringen würde eine Abkürzung erfordern, die rund 105 dieser 128 Bit abträgt. Der bestbekannte allgemeine Angriff auf eine elliptische Kurve, Pollards Rho, trägt die Hälfte der Bits ab. Diese Hälfte ist im Entwurf bereits eingerechnet: secp256k1 ist eine 256-Bit-Kurve, die 128 Bit Sicherheit trägt [eigene Rechnung]. Kein veröffentlichtes Ergebnis liegt innerhalb von Jahrzehnten an Größenordnungen an dieser Lücke.
Die stärkste Gegenposition verdient ihre Sendezeit. Dass kein Angriff veröffentlicht ist, heißt nicht, dass keiner existiert, und 2026 führt weiter vor, dass die Fähigkeit schneller eintrifft als ihre Offenlegung. Die Wiederverwendung von Adressen und alte Ausgaben an den öffentlichen Schlüssel sind echte Angriffsflächen. Bitcoins eigene Entwickler behandeln die Migration auf post-quanten-sichere Verfahren als laufendes Ingenieurprojekt, nicht als Gedankenexperiment.
Dann schaue man, woher die bestätigten Verluste tatsächlich kamen. Coldcards Versagen saß an der Erzeugung der Seed-Phrase, der tiefsten Wurzel des Vertrauens, die es gibt, und war dennoch kein Bruch der Kurve: Die Entropie war dünn, also schrumpfte der Suchraum. Das ist die ehrliche Komplikation für den Rahmen, den ich hier durchgehend benutze, denn die Grenze zwischen Zaun und Kryptographie ist nicht so sauber, wie vier Oktobergeschichten nahelegen. Ein Versagen des Zauns kann bis in die Mathematik hineinreichen und Wert aus ihr herausziehen.
Unstrittig ist, wohin das Geld ging. Niemand in Südkorea brauchte einen kryptanalytischen Fortschritt, um 25.000 Kreditakten zu lesen. Niemand in Santa Catarina brauchte einen, um vier wiedergefundene Seed-Phrasen zu benutzen. Niemand räumte 86 Millionen Dollar über einen Händler leer, indem er ein diskretes Logarithmusproblem löste.
Zwei Zahlen in diesem Beitrag konnte ich an der Quelle nicht verifizieren. Ledger hat keine Ursache bestätigt, und die Schätzung von 86 Millionen Dollar ist die Rückverfolgung eines Ermittlers, kein geprüfter Verlust. Brasiliens Rekordangabe ist auf bundesstaatliche Zivilpolizei begrenzt, und die Bundespolizei könnte größere Beschlagnahmen halten.
Der Zaun, den man nicht flicken kann
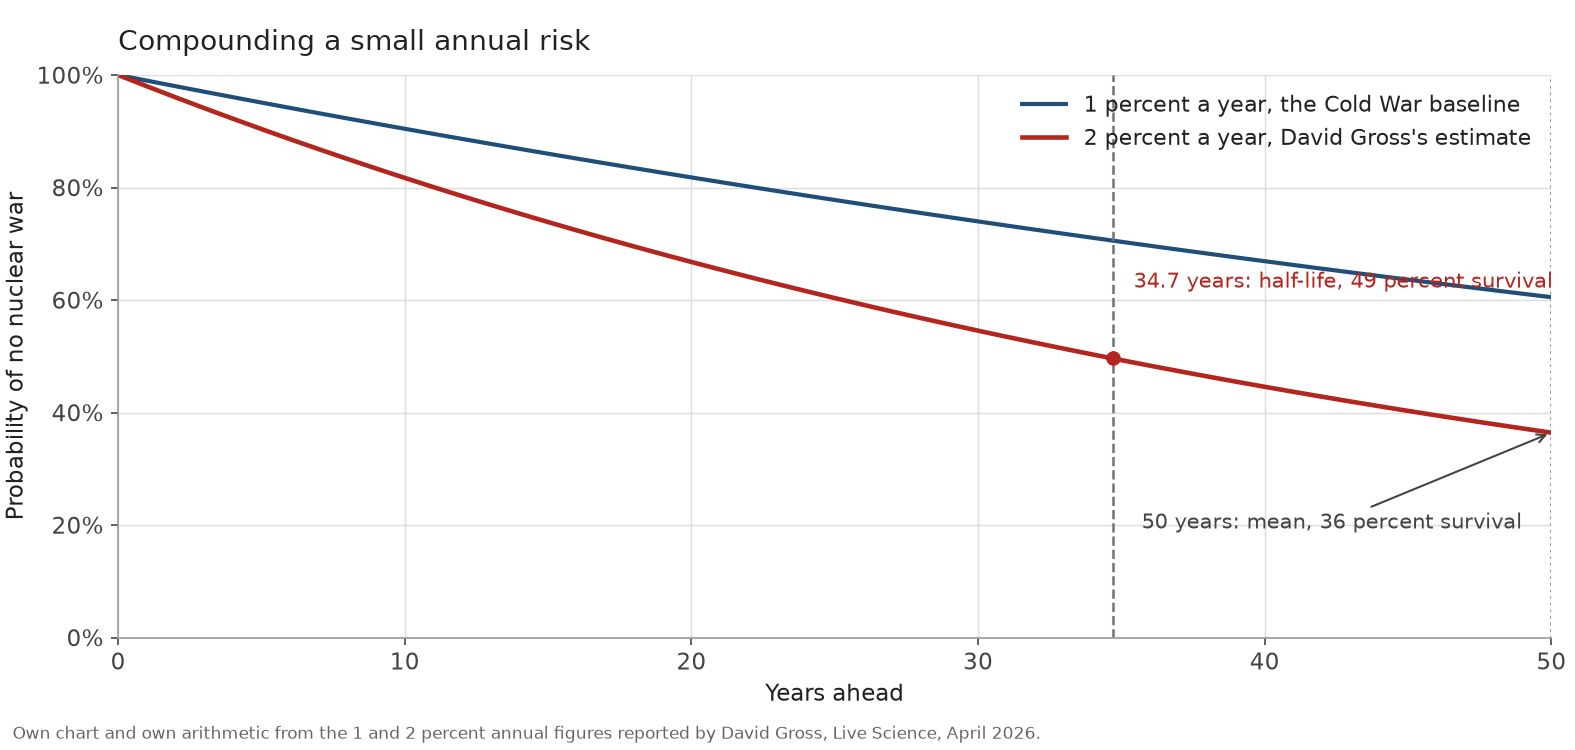
David Gross, der 2004 den Nobelpreis für Physik teilte, gab seine Schätzung im April gegenüber Live Science ab. Die jährliche Wahrscheinlichkeit eines Atomkriegs liegt seiner Ansicht nach bei 2 Prozent, etwa doppelt so hoch wie die Vergleichszahl des Kalten Krieges von 1 Prozent. Neun Atommächte, keine großen Rüstungskontrollverträge mehr, Hyperschallzustellung, die Entscheidungsfenster von Minuten auf Sekunden drückt, und KI in den Befehlsketten.
Das Aufzinsen lohnt sich ordentlich zu rechnen, weil die Zahl, die alle zitieren, falsch beschriftet ist. Eine jährliche Gefahr von 2 Prozent ergibt eine mediane Überlebensdauer von 34,7 Jahren, das sind die 35 Jahre, die Gross nennt. Eine andere, längere Zahl ist der statistische Erwartungswert: 50 Jahre bei dieser Gefahr, und 100 bei 1 Prozent. Die Halbwertszeit ist 35 Jahre, der Mittelwert ist 50 [eigene Rechnung]. So oder so: 0,98 über 35 Jahre potenziert ergibt 0,493 — ein Münzwurf ist also eine faire Beschreibung der nächsten dreieinhalb Jahrzehnte. Zieht man den Horizont auf fünfzig Jahre, fällt das Überleben auf 36 Prozent.
Nun stelle man die beiden Zäune nebeneinander. Wallets lassen sich reparieren — mit einer neuen Firmware, mit Multisig, oder mit einem direkt beim Hersteller gekauften Gerät. Der institutionelle Zaun, gegen den jedes lang laufende Asset bepreist wird, lässt sich überhaupt nicht flicken. Dreißigjährige Anleihen, Pensionsfonds und Infrastrukturbücher setzen funktionierende Regierungen, durchsetzbare Verträge und intakte Zahlungsschienen voraus. Das sind keine Eingangsgrößen des Modells. Sie sind das Modell.
Das Design von Bitcoin beantwortet eine Frage, die diese Assets nie stellen: Was rechnet ab, wenn der Staat es nicht tut. Gross’ eigene Formulierung zeigt zugleich die Grenze dieser Absicherung. Mining-Hardware, das Netz der Knoten und der Internet-Backbone gehören derselben Zivilisation, die das Risiko trägt, und ein echter Tausch würde die Absicherung an ihren eigenen Bedingungen prüfen.
Die Märkte haben davon nichts eingepreist. Bitcoin notierte heute Morgen bei 82.568 Dollar, abgelesen an meinem eigenen Dashboard um 09:30 CEST. Eine unabhängige Tagesreihe nennt für denselben Tag 82.562. Sie stimmen auf ein Zehntausendstel überein, und das ist die einzige Art von Gegenprobe, die es wert ist, zitiert zu werden. Der SOPR der kurzfristigen Halter von James Check druckte am 8. Oktober 0,995, ein Haar unter der Linie, ab der jüngere Käufer mit Verlust verkaufen. Er erwartet eine Seitwärtsbewegung zwischen 72.000 und 100.000, mit einem Wochenschluss unter 72.000 als der Marke, die seine Lesart brechen würde.
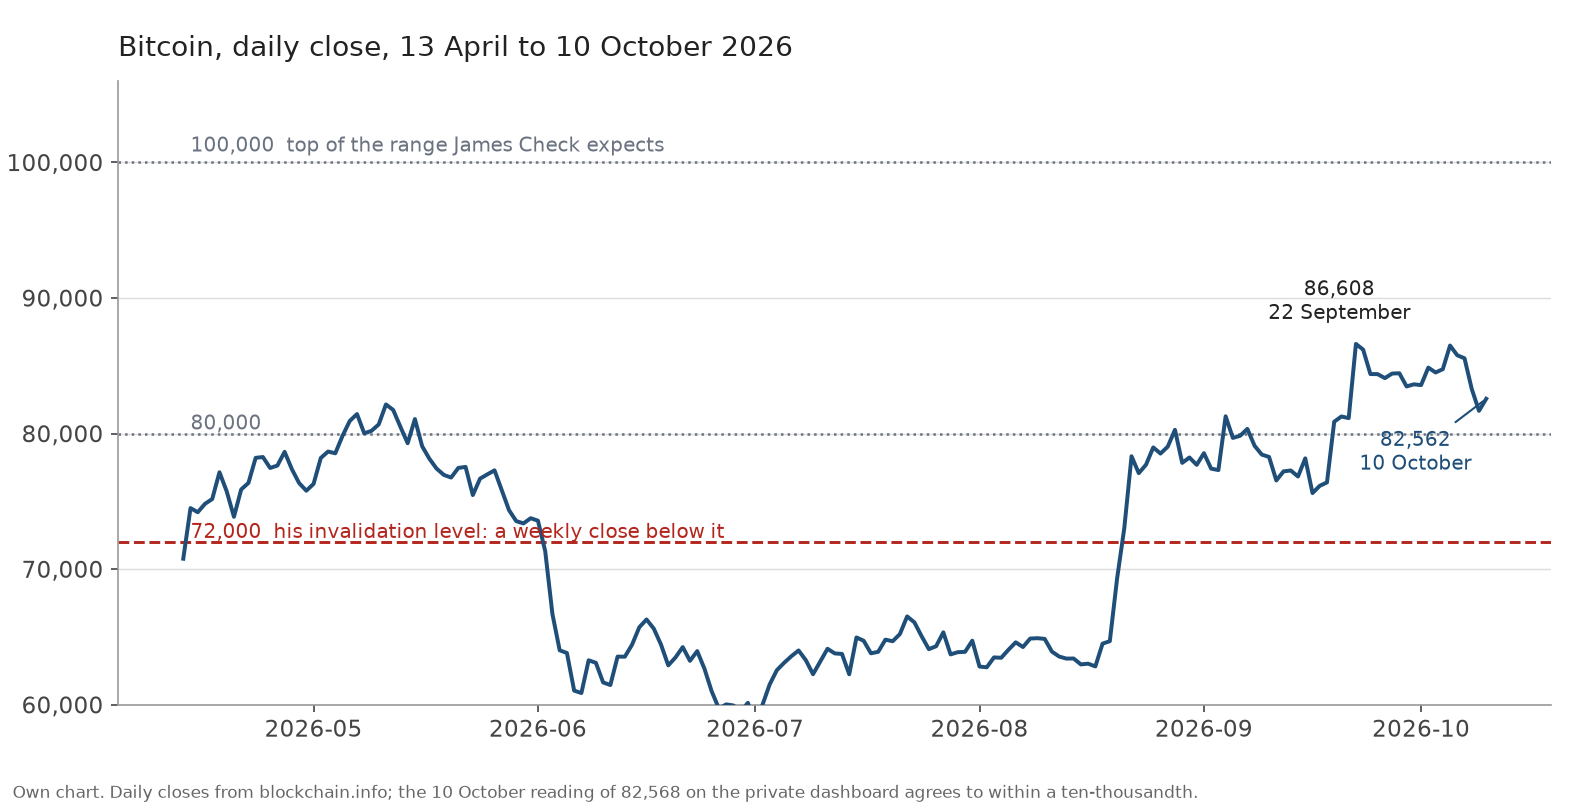
Drei Sicherheitsverletzungen, ein zusammenbrechender Händler, ein nationaler Notstand über das Stromnetz, und der Preis hat sich auf nichts davon bewegt. Die Seed-Phrase bleibt das ganze Sicherheitsmodell, und sie ist keine Zahl, die man härter machen kann. Sie ist ein Gegenstand, den man von allem mit Netzverbindung fernhalten muss.
Das Schloss war nie das Produkt
Ein Jahrzehnt Werbung für Hardware-Wallets hat die Stärke einer elliptischen Kurve verkauft. Die Verluste von 2026 wurden abgebucht auf ein Papier in einer Schublade, ein Lager in Kuala Lumpur, eine Kundendatenbank bei einem Versanddienstleister und eine Kreditstatus-Seite in Seoul. Nur eines dieser Geschäfte lässt sich reparieren, indem man eine neue Firmware ausliefert.
Write a comment