Java4Shell (CVE-2026-114938) : la faille critique Java exploitée via un faux Chrome
La faille critique Java4Shell (CVE-2026-114938), divulguée le 17 novembre 2026, touche le décodeur Base64 accéléré par instructions AVX-512 VBMI dans OpenJDK et Oracle Java SE sur processeurs x86-64.
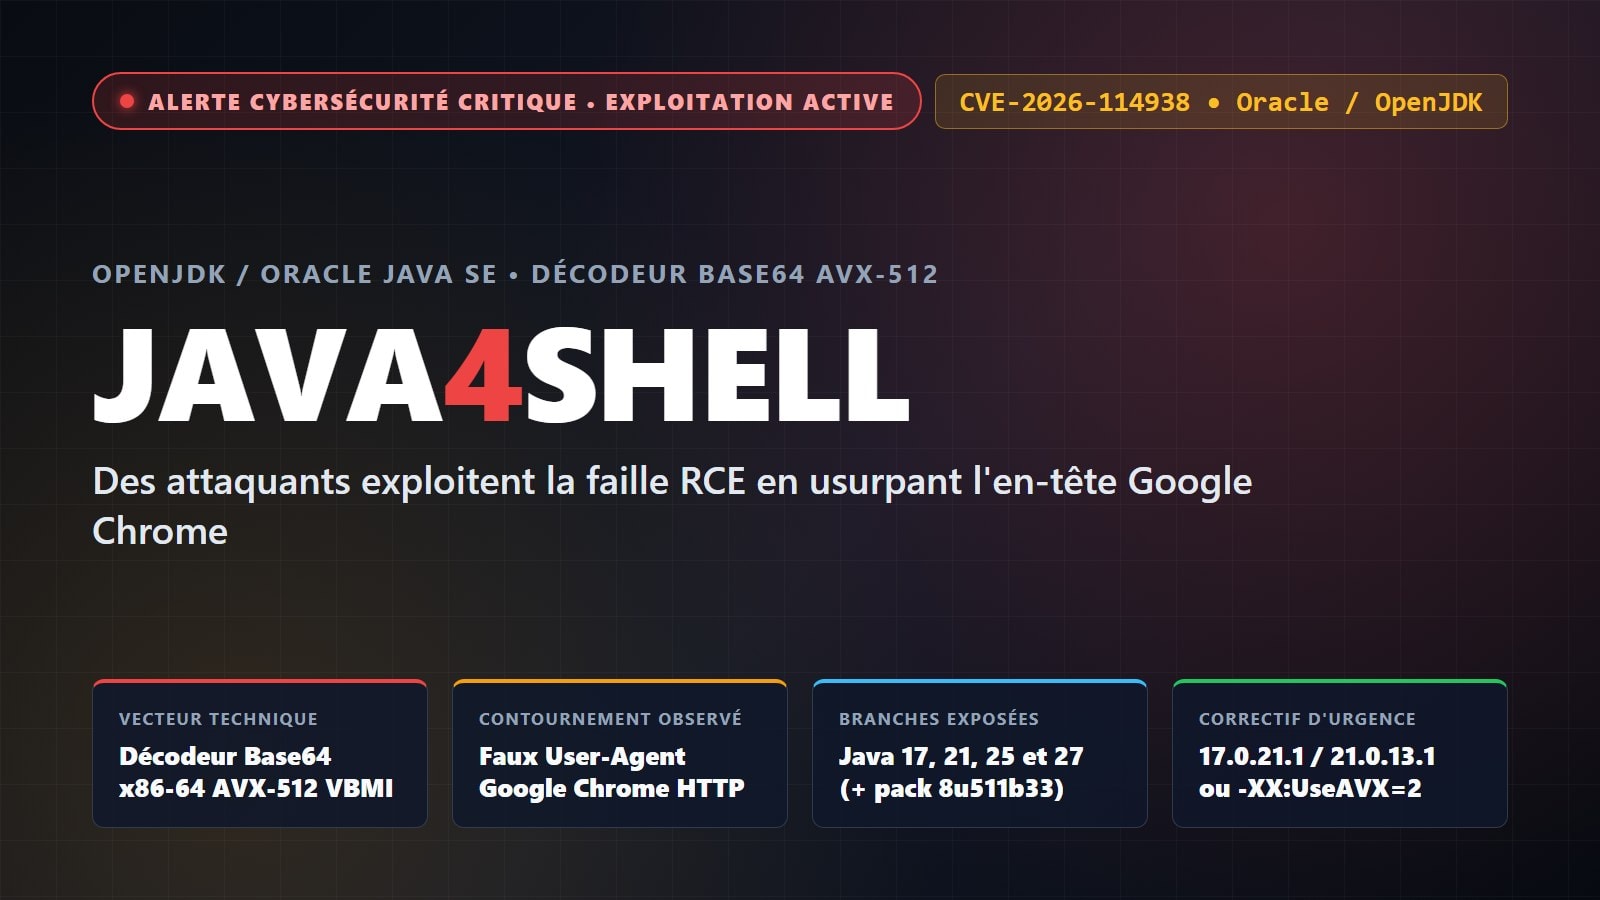
La faille critique Java4Shell (CVE-2026-114938), divulguée le 17 novembre 2026, touche le décodeur Base64 accéléré par instructions AVX-512 VBMI dans OpenJDK et Oracle Java SE sur processeurs x86-64.
Selon la télémétrie réseau, des attaquants dissimulent désormais leurs tentatives d’exploitation derrière des en-têtes User-Agent Google Chrome. Les administrateurs doivent appliquer les mises à jour 17.0.21.1, 21.0.13.1, 25.0.5.1 ou 27.0.1.1, ou désactiver l’AVX-512 avec -XX:UseAVX=2.
Write a comment